NISC サイバーセキュリティ政策年表から考える、政府の考え やろうとしていること | ScanNetSecurity
2026.09.10(木)

NISC サイバーセキュリティ政策年表から考える、政府の考え やろうとしていること

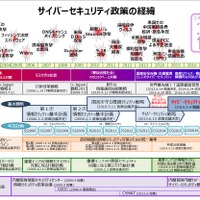
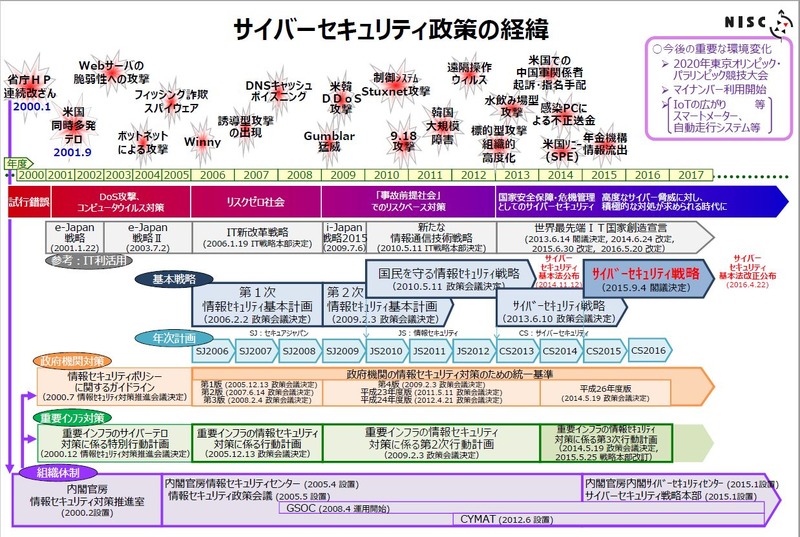
NISCが公開している「サイバーセキュリティ政策の経緯」という資料を元に、日本のサイバーセキュリティ政策を経緯を俯瞰してみたい。

特集 コラム
サイバーセキュリティ政策の経緯’( https://www.soumu.go.jp/main_content/000463592.pdf )
サイバーセキュリティ政策の経緯’( https://www.soumu.go.jp/main_content/000463592.pdf ) 全 1 枚 拡大写真
 サイバーセキュリティは、研究者やユーザーが使うコンピュータの上の話から、企業の業務システム、そして産業分野の問題へと変化していった。さらに近年では、国家政策や安全保障にかかわる議論が活発になっている。

 日本でも、e-Japan に始まり現在の世界最先端デジタル国家創造宣言まで、サイバーセキュリティは国家の IT 戦略議論の中心課題のひとつである。だが、その全体や経緯を把握している人は少ないのではないだろうか。近年は特にそうだ。分野毎にサイロ化している。

 本稿は、NISC(内閣サイバーセキュリティセンター)の公開する資料「サイバーセキュリティ政策の経緯」を元に日本のサイバーセキュリティ政策の歴史と経緯を 3,500文字で俯瞰する試みである。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 耳鼻咽喉科の廃棄予定の問診票を裏紙使用し患者に交付

    耳鼻咽喉科の廃棄予定の問診票を裏紙使用し患者に交付

  2. 東京科学大学の情報基盤に不正アクセス、個人情報が漏えいした可能性

    東京科学大学の情報基盤に不正アクセス、個人情報が漏えいした可能性

  3. 非表示のシートが含まれていることに気づかないまま掲載 ~ 大川市ホームページで公開した名簿データ

    非表示のシートが含まれていることに気づかないまま掲載 ~ 大川市ホームページで公開した名簿データ

  4. スプーンのウェブサイトが改ざん被害、偽のセキュリティ確認画面等が表示される事象

    スプーンのウェブサイトが改ざん被害、偽のセキュリティ確認画面等が表示される事象

  5. 警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

    警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

ランキングをもっと見る
PageTop