サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性 | ScanNetSecurity
2026.11.05(木)

サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性

 株式会社サンドラッグは7月11日、同社が運営するオンラインECサイト「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」への海外IPからの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
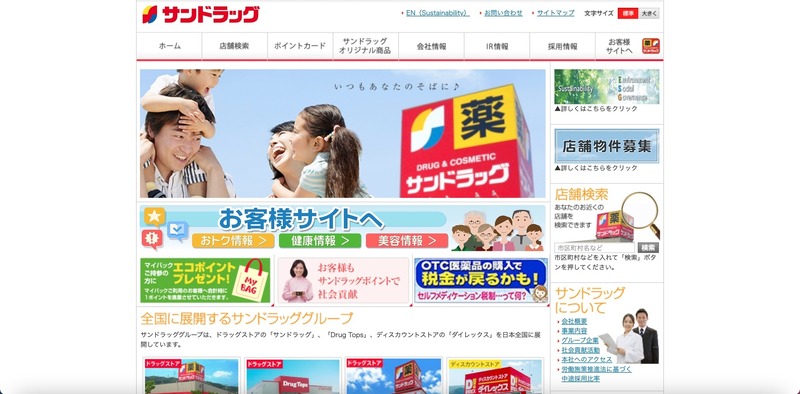
トップページ
トップページ 全 4 枚 拡大写真

 株式会社サンドラッグは7月11日、同社が運営するオンラインECサイト「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」への海外IPからの不正アクセスについて発表した。

 これは7月9日から11日に、「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」に対し、他社サービスから流出した可能性のあるユーザーIDとパスワードを用いたパスワードリスト型攻撃による不正ログインで、会員情報が閲覧された可能性が判明したというもの。7月11日午前10時30分にシステム委託会社からの報告で発覚した。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  3. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  4. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  5. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop