JPCERT/CCによる「積極的サイバー防御(Active Cyber Defense)」論点整理 | ScanNetSecurity
2026.10.28(水)

JPCERT/CCによる「積極的サイバー防御(Active Cyber Defense)」論点整理

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月21日、「積極的サイバー防御」(アクティブ・サイバー・ディフェンス、アクティブ・ディフェンス)について議論する上で必要な視点について、早期警戒グループの佐々木勇人氏がブログで解説している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
脅威の3要素と対抗手段の例
脅威の3要素と対抗手段の例 全 1 枚 拡大写真

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月21日、「積極的サイバー防御」(アクティブ・サイバー・ディフェンス、アクティブ・ディフェンス)について議論する上で必要な視点について、早期警戒グループの佐々木勇人氏がブログで解説している。

 同氏は「積極的サイバー防御」という用語が使われるようになったのは、2011年の米国防総省サイバー戦略における「Active Cyber Defense」の翻訳として2013年、2014年頃から登場したと推測している。2011年の米国防総省サイバー戦略では「Active Cyber Defense」について、脅威情報の活用により攻撃被害が出る前にリアルタイムな検知、阻止を目指すアプローチとして示している。

 「積極的サイバー防御」、「アクティブ・サイバー・ディフェンス」、「アクティブ・ディフェンス」に共通するのは、攻撃被害が発生する前、あるいは被害が拡大する前に攻撃者側に対抗手段を取ることで、攻撃者や攻撃インフラへのサイバー攻撃、攻撃インフラのテイクダウンや侵入経路となる脆弱なホストへの対処等を挙げている。

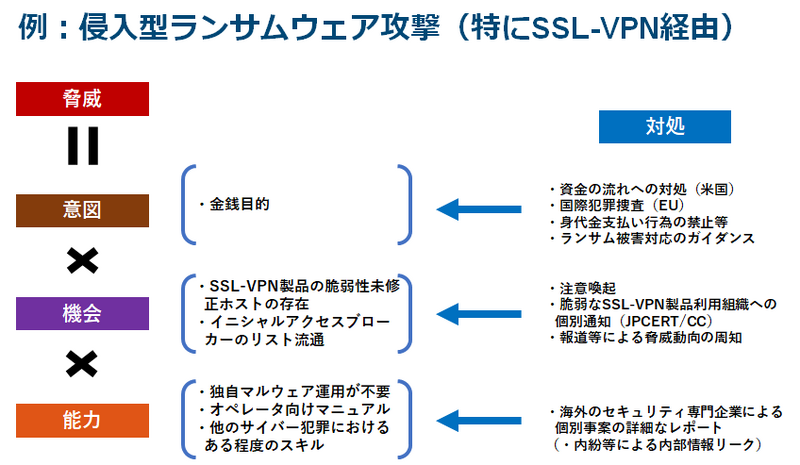
 同氏はサイバーセキュリティにおける「脅威」について、攻撃者の「意図」、攻撃の「機会」(あるいは条件)、攻撃者の「能力」の3つの要素で示され、侵入型ランサムウェア攻撃への対処を例に、脅威の各要素と対抗手段について整理している。

 さらに同氏は、積極的な対抗手段は有効なのか、侵入型ランサムウェア攻撃の対処のための脆弱なSSL-VPN製品への対応では、攻撃者の傾向を踏まえて、個別通知による対処という手段を選択したが、過去の事例によると通知オペレーションはうまくいっておらず、攻撃被害の予防や攻撃活動の変化には至っておらず、理屈上は効果的と考えられても、実際に行うとなると課題が多いと指摘している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop