
GitHub Codespaces がマルウェア配布に悪用されるリスク | ScanNetSecurity
2026.10.05(月)

GitHub Codespaces がマルウェア配布に悪用されるリスク

トレンドマイクロは、「GitHub Codespacesの機能がマルウェアの配布に不正使用されるリスク」と題する記事を公開した。

脆弱性と脅威 脅威動向
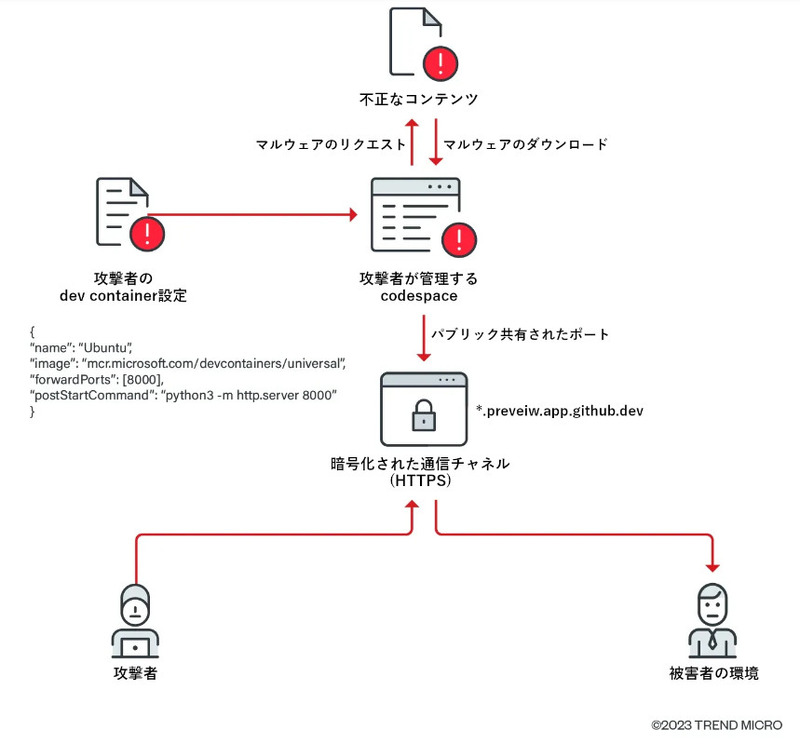
GitHub Codespaces上に不正なオープンディレクトリを作成できる
GitHub Codespaces上に不正なオープンディレクトリを作成できる 全 1 枚 拡大写真

 トレンドマイクロ株式会社は3月1日、「GitHub Codespacesの機能がマルウェアの配布に不正使用されるリスク」と題する記事を公開した。

 実証実験(POC)として、GitHub Codespacesのリアルタイムコード開発およびコラボレーション機能を調査し、クラウドベースのマルウェア配信の悪用が可能であることを確認したという。

 GitHub Codespacesはクラウド型の統合開発環境(IDE)を提供するもので、2022年11月から無料で一般に公開されている。同プラットフォームのファイル「dev container」を編集することで、開発者や企業はプロジェクトの設定変更を容易に行うことが可能になる。

 トレンドマイクロの調査の結果、コードの開発や共同作成を支援する機能「転送ポートのパブリック共有」が攻撃者に不正使用され、正規なGitHubアカウントからマルウェア用ファイルサーバを作成される可能性が、懸念事項として挙がった。

 不正使用されるサーバは、たとえスクリプトやマルウェア、ランサムウェアなどの攻撃用コンテンツを配布する場合でも、不正または不審なものとして検知されない。結果として、企業や組織はこれらの事象を無害なものとして見過ごしてしまう可能性がある。

 現在、各開発者は少なくとも2個のCodespaceインスタンスを無料で作成できる。Codespacesの知名度や、簡便なビルド手段に基づく広範な用途を踏まえると、開発チームでは脅威をモデル化してテストを実施し、各プロジェクトを適切に保護することが求められるとしている。

 詳細は記事を参照のこと。
《吉澤 亨史( Kouji Yoshizawa )》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop



