医療機関向けセキュリティベンダCOO「事業拡大」のため病院をサイバー攻撃した罪を認める | ScanNetSecurity
2026.11.18(水)

医療機関向けセキュリティベンダCOO「事業拡大」のため病院をサイバー攻撃した罪を認める

 アトランタを拠点とするハイテク企業の元最高執行責任者(COO)が、2018 年に 2 つの病院に意図的にオンライン攻撃を仕掛け、後にその事件を引き合いに出して売り込みを行った事件の裁判で、有罪を認めた。

国際 TheRegister
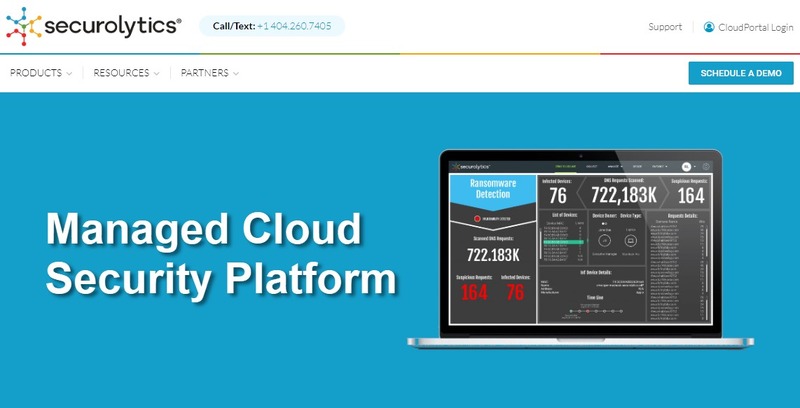
securolytics.io
securolytics.io 全 1 枚 拡大写真

 ジョージア州のアトランタを拠点とするハイテク企業の元最高執行責任者(COO)が、2018 年に 2 つの病院に意図的にオンライン攻撃を仕掛け、後にその事件を引き合いに出して売り込みを行った事件の裁判で有罪を認めた。

 Securolytics の元 COO、ヴィカス・シングラは先週、司法取引に署名し、その中で 2018 年 9 月に Gwinnett Medical Center の Ascom 電話システムを使用不能にしたことを認めた。Securolytics は、医療機関などにサービスを提供するネットワークセキュリティベンダーである。

 Gwinnett Medical Center はジョージア州のダルースとローレンスビルで病院を運営している。Ascom 電話システムが意図的に遮断されたことで、医師と看護師をつなぐ主要な連絡回線が使えなくなった。心臓や呼吸器系などの措置が必要な緊急事態「コードブルー」などの院内連絡に使用されていた 200 台以上の電話機が不通になった。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  5. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

ランキングをもっと見る
PageTop