AI セキュリティの指針「AI TRiSM」とは? ガードナー氏講演 | ScanNetSecurity
2026.11.13(金)

AI セキュリティの指針「AI TRiSM」とは? ガードナー氏講演

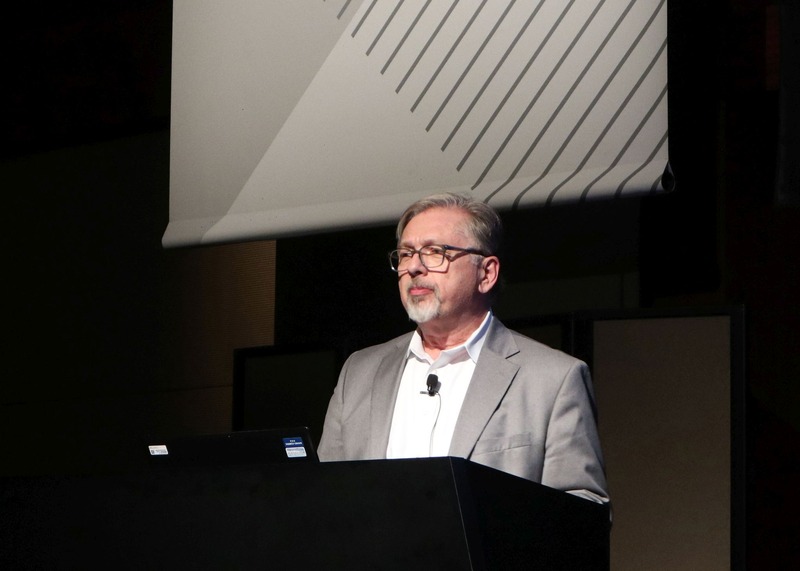
 ガートナー シニアディレクター・アナリストのデール・ガードナー氏は、業務への AI 活用におけるセキュリティ戦略として「AI TRiSM」を提唱している。AI TRiSM とは何か?

研修・セミナー・カンファレンス セミナー・イベント
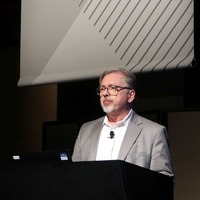
ガートナー シニアディレクター・アナリストのデール・ガードナー氏
ガートナー シニアディレクター・アナリストのデール・ガードナー氏 全 9 枚 拡大写真

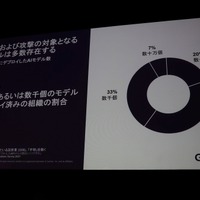
 数百から数千個の AI モデルを適用・展開している組織はすでに 70 %を超えているという(ガートナー調査)。そして AI 自体が攻撃ベクターのひとつになっていることも論を待たないだろう。AI に対するセキュリティ、信頼性の担保は企業活動をも左右する時代だ。

ガートナー シニアディレクター・アナリストのデール・ガードナー(Dale Gardner)氏は、業務への AI 活用におけるセキュリティ戦略として「AI TRiSM」を提唱している。AI TRiSM とは何か。「ガートナー セキュリティ&リスクマネジメントサミット2023」の氏の講演内容からその考え方と概要を整理する。

● AI 活用で CISO が考えるべきポイント


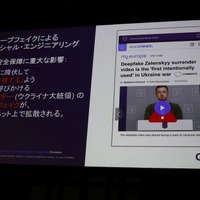
 過熱気味のムーブメントにも押され、マイナーなインシデントや AI との関連が薄いものまで AI のリスクとして報道される面があるものの、AI リスクは現実的なものとなっている。顔認証のミス、AI を利用したディープフェイク、AI の不適切利用、雇用機会への影響、著作権や剽窃に関する議論は各所で見聞きする。

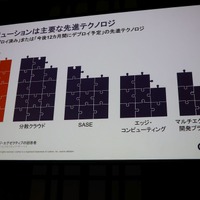
「 100 以上の AI をデプロイしている企業が 73 %に達している。AI、分散クラウド、SASE、エッジコンピューティングのような先進テクノロジーのうち、すでにデプロイ済みか 12 か月以内にデプロイ予定と答えた企業も 48 %と回答数がいちばん多いテクノロジーとなった。このような状況で CISO が考えなければならないのは「AI はいつ、どこで、どのように侵害される(される可能性がある)のか」そして「どのような対策・行動が必要なのか」という 2 つだ(ガードナー氏)」
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

ランキングをもっと見る
PageTop