2024年2月 MBSD-SOC 検知傾向、Ivanti 社製品の脆弱性狙う攻撃が増加 | ScanNetSecurity
2026.09.15(火)

2024年2月 MBSD-SOC 検知傾向、Ivanti 社製品の脆弱性狙う攻撃が増加

 三井物産セキュアディレクション株式会社(MBSD)は3月12日、2024年2月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

脆弱性と脅威 セキュリティホール・脆弱性
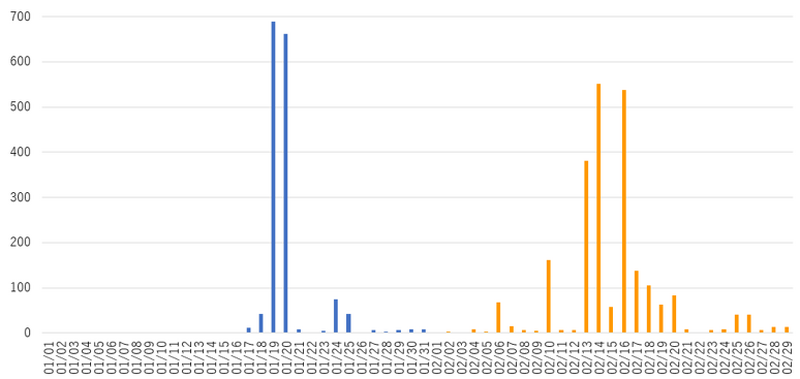
Ivanti社製品の脆弱性を狙った攻撃検知数の推移
Ivanti社製品の脆弱性を狙った攻撃検知数の推移 全 1 枚 拡大写真

 三井物産セキュアディレクション株式会社(MBSD)は3月12日、2024年2月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

 同ブログによると、2024年1月度のトピックで報告した「Ivanti Connect Secure(旧: Pulse Connect Secure)およびIvanti Policy Secureゲートウェイの脆弱性」を狙った攻撃が2月に増加しているという。

 Ivanti社製品については米国時間1月10日に、認証バイパスの脆弱性(CVE-2023-46805)とコマンドインジェクションの脆弱性(CVE-2024-21887)が公開されて以降、2月に権限昇格の脆弱性(CVE-2024-21888)、SSRFの脆弱性(CVE-2024-21893)、XML外部エンティティインジェクションの脆弱性(CVE-2024-22024)が新たに公開され、各脆弱性において、PoC(概念実証コード)が公開されており、今後も攻撃が継続することが推測されるため、同社では当該製品を使用している場合は、早急な対策を推奨している。

 Ivanti社製品の脆弱性を狙った攻撃元国について、1月に1位だったアメリカ(78.4%)からの攻撃は2月も21.5%と多数観測しているが、新たにオランダ(36.2%)とドイツ(21.1%)からの攻撃が増加しているとのこと。

 同社では、Ivanti社が提供している詳細情報を確認の上で、最新のパッチや回避策の適用を呼びかけている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  3. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

ランキングをもっと見る
PageTop