2024年2月 MBSD-SOC 検知傾向、Ivanti 社製品の脆弱性狙う攻撃が増加 | ScanNetSecurity
2026.10.23(金)

2024年2月 MBSD-SOC 検知傾向、Ivanti 社製品の脆弱性狙う攻撃が増加

 三井物産セキュアディレクション株式会社(MBSD)は3月12日、2024年2月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

脆弱性と脅威 セキュリティホール・脆弱性
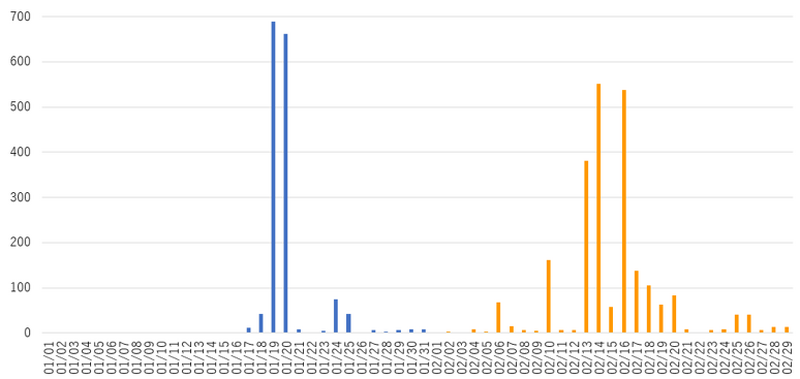
Ivanti社製品の脆弱性を狙った攻撃検知数の推移
Ivanti社製品の脆弱性を狙った攻撃検知数の推移 全 1 枚 拡大写真

 三井物産セキュアディレクション株式会社(MBSD)は3月12日、2024年2月度 MBSD-SOCの検知傾向トピックスについて同社ブログで発表した。

 同ブログによると、2024年1月度のトピックで報告した「Ivanti Connect Secure(旧: Pulse Connect Secure)およびIvanti Policy Secureゲートウェイの脆弱性」を狙った攻撃が2月に増加しているという。

 Ivanti社製品については米国時間1月10日に、認証バイパスの脆弱性(CVE-2023-46805)とコマンドインジェクションの脆弱性(CVE-2024-21887)が公開されて以降、2月に権限昇格の脆弱性(CVE-2024-21888)、SSRFの脆弱性(CVE-2024-21893)、XML外部エンティティインジェクションの脆弱性(CVE-2024-22024)が新たに公開され、各脆弱性において、PoC(概念実証コード)が公開されており、今後も攻撃が継続することが推測されるため、同社では当該製品を使用している場合は、早急な対策を推奨している。

 Ivanti社製品の脆弱性を狙った攻撃元国について、1月に1位だったアメリカ(78.4%)からの攻撃は2月も21.5%と多数観測しているが、新たにオランダ(36.2%)とドイツ(21.1%)からの攻撃が増加しているとのこと。

 同社では、Ivanti社が提供している詳細情報を確認の上で、最新のパッチや回避策の適用を呼びかけている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop