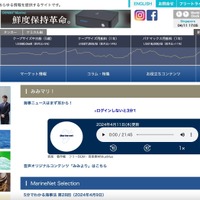
マリンネット株式会社は4月8日、同社が運営する海運・造船業界関係者向けに提供するマリンネットサイト( https://www.marine-net.com/index.php )への不正アクセスについて発表した。
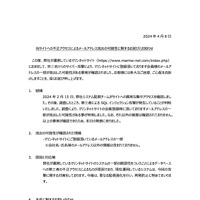
これは2月15日に、同社システム監視チームがマリンネットサイトへの異常な集中アクセスを確認したため、その後、調査を行ったところ、第三者によるSQLインジェクション攻撃で当該サイトの会員登録時に入力したメールアドレスの一部が流出した可能性が判明したというもの。

マリンネット株式会社は4月8日、同社が運営するるマリンネットサイト( https://www.marine-net.com/index.php )への不正アクセスについて発表した。
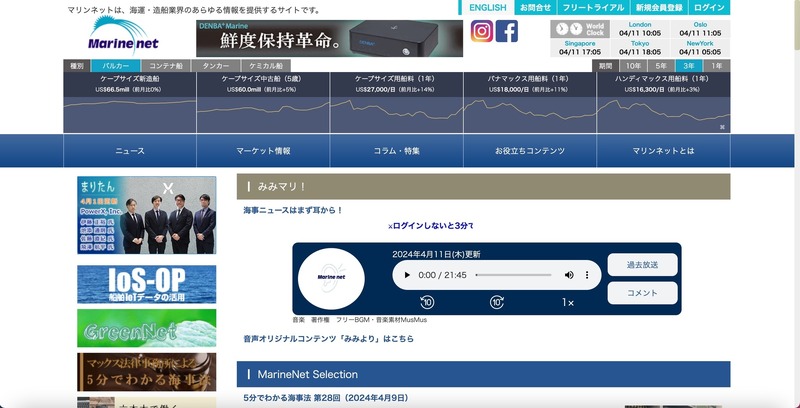
マリンネット株式会社は4月8日、同社が運営する海運・造船業界関係者向けに提供するマリンネットサイト( https://www.marine-net.com/index.php )への不正アクセスについて発表した。
これは2月15日に、同社システム監視チームがマリンネットサイトへの異常な集中アクセスを確認したため、その後、調査を行ったところ、第三者によるSQLインジェクション攻撃で当該サイトの会員登録時に入力したメールアドレスの一部が流出した可能性が判明したというもの。
《ScanNetSecurity》