HTMLで作成しOCR回避 ~ 新たなQRコードフィッシング手法 | ScanNetSecurity
2026.09.30(水)

HTMLで作成しOCR回避 ~ 新たなQRコードフィッシング手法

 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は6月25日、ASCIIコードをベースとする新たなQRコードフィッシングの手法を発見したと発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
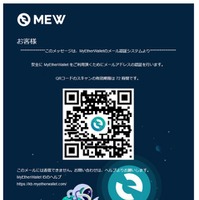
(画像1)フィッシングに含まれていたQRコード
(画像1)フィッシングに含まれていたQRコード 全 2 枚 拡大写真

 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は6月25日、ASCIIコードをベースとする新たなQRコードフィッシングの手法を発見したと発表した。

 同社によると、QRコードフィッシングの脅威は急速な進化を続けており、QRコード攻撃のタイプにも変化が確認されており、現在はQRコードの操作という新たな進化を遂げているという。

 Harmony Emailに関わるチェック・ポイントのリサーチャーが発見した新たなキャンペーンでは、QRコードが画像ではなく、HTMLとASCII文字で作成されており、5月下旬に600通を超える同様のメールを確認している。

 フィッシングメールに含まれていたのは、画像1のQRコードで、通常のQRコードとの違いを見極めるのは非常に困難という。

(画像1)

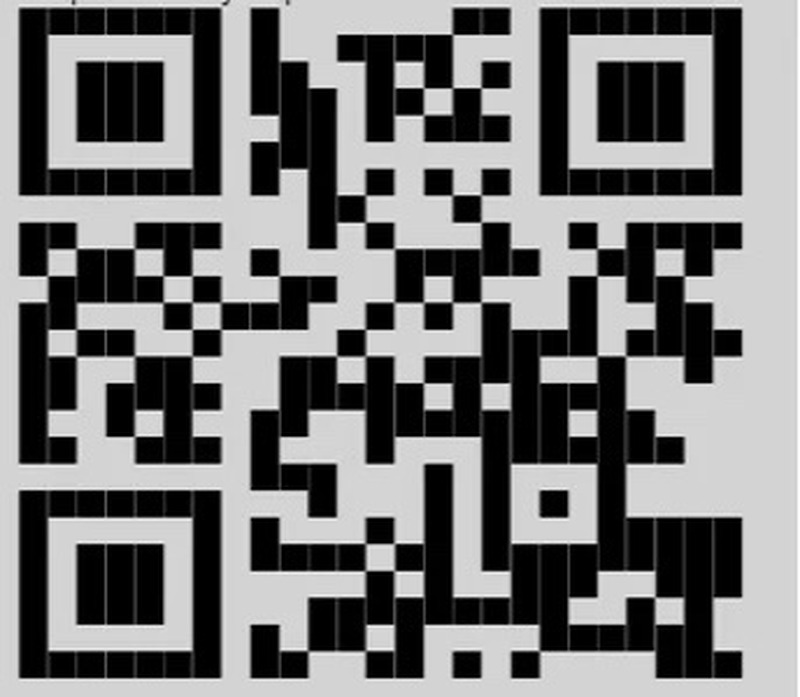
 従来フィッシングに使用されたQRコードは画像であったが、新しく利用されたものはOCRエンジンの回避を目的としてHTMLで作成されている。攻撃者の基本的な手法は、HTMLの中に小さなブロックを配置するというもので、メール上ではQRコードのように表示されるが、一般的なOCRはこれを認識できないとのこと。

HTML で作成された QR コード

 チェック・ポイントによると、これらの攻撃から身を守るためにセキュリティ専門家に推奨される対策は下記の通り。

・メールに埋め込まれたQRコードを自動的に解読し、悪意あるコンテンツの存在に関してURLを分析するセキュリティの導入
・メール本文に埋め込まれたQRコードを書き換え、安全なリンクに置き換えられるセキュリティの活用
・高度なAIを活用してフィッシングの兆候を示す複数の指標を調べるセキュリティの導入
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  2. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  3. 佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

    佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

  4. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

  5. 日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

    日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

ランキングをもっと見る
PageTop