日本シーサート協議会「脆弱性管理の手引書 システム管理者編1.0版」公開 | ScanNetSecurity
2026.11.12(木)

日本シーサート協議会「脆弱性管理の手引書 システム管理者編1.0版」公開

 一般社団法人日本シーサート協議会(NCA)は10月25日、脆弱性管理ワーキンググループが作成した「脆弱性管理の手引書 システム管理者編1.0版」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
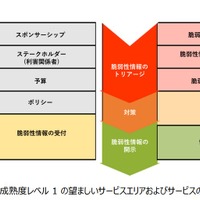
「脆弱性管理の手引書 システム管理者編1.0版」
「脆弱性管理の手引書 システム管理者編1.0版」 全 1 枚 拡大写真

 一般社団法人日本シーサート協議会(NCA)は10月25日、脆弱性管理ワーキンググループが作成した「脆弱性管理の手引書 システム管理者編1.0版」を公開した。

 脆弱性管理WGでは、議論で得た知見を整理し、脆弱性管理に必要な事項を立場ごとに、ユーザ(システム管理者)、ITサービス/製品の提供者、システムインテグレータ(Sier)に分類しており、これらの分類を元に実施すべき脆弱性管理の要点を把握する文書群を作成している。

 第1弾となる「脆弱性管理の手引書 システム管理者編1.0版」では、ユーザ(システム管理者)の立場での脆弱性管理に関するドキュメントをまとめている。同ドキュメントでは「脆弱性管理」にフォーカスし、脆弱性管理対象の識別、脆弱性情報の内容把握、組織におけるリスク評価、対処・対策について取り上げている。

 同資料は31PのPDFファイルで、NCAのホームページから無料でDL可能。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop