外部セキュリティ機関からの脆弱性情報がきっかけで発覚 ~ 国立研究開発法人量子科学技術研究開発機構のリモートアクセス機器にゼロデイ攻撃 | ScanNetSecurity
2026.10.23(金)

外部セキュリティ機関からの脆弱性情報がきっかけで発覚 ~ 国立研究開発法人量子科学技術研究開発機構のリモートアクセス機器にゼロデイ攻撃

 国立研究開発法人量子科学技術研究開発機構(QST)は3月7日、リモートアクセス機器に対する不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

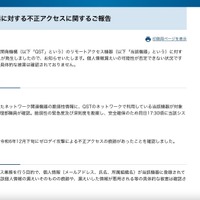
 国立研究開発法人量子科学技術研究開発機構(QST)は3月7日、リモートアクセス機器に対する不正アクセスについて発表した。

 これは1月9日に、外部セキュリティ機関から受領したネットワーク関連機器の脆弱性情報に、QSTのネットワークで利用しているリモートアクセス機器が対象として含まれていることを情報基盤管理部職員が確認したため、脆弱性の緊急度及び深刻度を勘案し、安全確保のため同日午後5時30分頃に当該システムを緊急停止し状況を調査した結果、2024年12月下旬にゼロデイ攻撃による不正アクセスの痕跡があったことを1月14日に確認したというもの。​

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  4. スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

    スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

  5. スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

ランキングをもっと見る
PageTop