「Webメーラーは侵害されるとメールを起点に他サービスに被害広がるリスク」GMOサイバー攻撃 ネットde診断 ASM が Active! mail 対応 | ScanNetSecurity
2026.10.01(木)

「Webメーラーは侵害されるとメールを起点に他サービスに被害広がるリスク」GMOサイバー攻撃 ネットde診断 ASM が Active! mail 対応

 GMOサイバーセキュリティ byイエラエ株式会社は4月25日、ASMツール「GMOサイバー攻撃 ネットde診断 ASM」の自動脆弱性診断機能を拡張し、Webメールソフトウェア「Active! mail」のバージョン情報および既知の脆弱性が検知可能となったと発表した。

製品・サービス・業界動向 新製品・新サービス
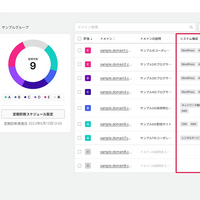
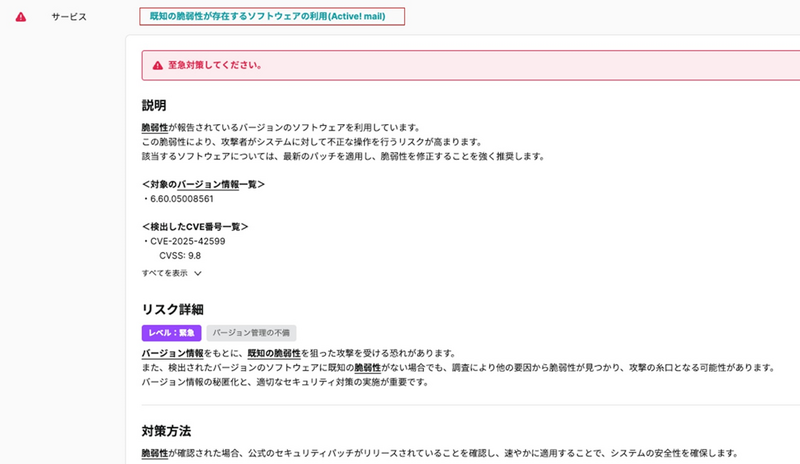
「GMOサイバー攻撃 ネットde診断 ASM」における「Active! mail」の脆弱性検知画面
「GMOサイバー攻撃 ネットde診断 ASM」における「Active! mail」の脆弱性検知画面 全 1 枚 拡大写真

 GMOサイバーセキュリティ byイエラエ株式会社は4月25日、ASMツール「GMOサイバー攻撃 ネットde診断 ASM」の自動脆弱性診断機能を拡張し、Webメールソフトウェア「Active! mail」のバージョン情報および既知の脆弱性が検知可能となったと発表した。

 「GMOサイバー攻撃 ネットde診断 ASM」は、簡単かつ直感的に使用できる国産ASM(Attack Surface Management)ツールで、顧客の社名やサービス情報、IPアドレスをもとに、攻撃対象となる可能性があるWebサイトやネットワーク機器を特定し、定期的なセキュリティ診断を実施、自社IT資産の棚卸とリスクの可視化が可能となる。

 「Active! mail」は4月18日に、脆弱性対策情報ポータルサイト「JVN(Japan Vulnerability Notes)」にて「スタックベースのバッファオーバーフローの脆弱性(CVE-2025-42599)」が緊急度が極めて高い脆弱性として公開されており、提供元の株式会社クオリティアはユーザーに対し最新バージョンへのアップデートを呼びかけている。

 「GMOサイバー攻撃 ネットde診断 ASM」開発チームのサービス責任者 市川遼氏は「「Active! mail」は日本国内の様々な組織で利用されていますが、Webメーラーは侵害されるとメールアドレスを起点にパスワードがリセットされ、それにより他のサービスにも不正アクセスの被害が広がるリスクがあり、早急な対応が求められます。「GMOサイバー攻撃 ネットde診断 ASM」の「ドメイン棚卸」機能をご活用いただくと、自社で「Active! mail」を利用しているかどうか分からない場合でもドメインから辿って脆弱なバージョンのまま利用していないかスムーズに確認できます。」とコメントしている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

    長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

  2. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  3. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  4. 日本郵政を騙る不審メールが急増、再度の注意喚起(日本郵政、日本郵便)

    日本郵政を騙る不審メールが急増、再度の注意喚起(日本郵政、日本郵便)

  5. 「お名前.com」一部サービスに不正アクセス、情報漏えいの可能性(GMOインターネット)

    「お名前.com」一部サービスに不正アクセス、情報漏えいの可能性(GMOインターネット)

ランキングをもっと見る
PageTop