WordPress 用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」に認証不要でリモートコード実行につながる任意ファイルアップロードの脆弱性 | ScanNetSecurity
2026.10.15(木)

WordPress 用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」に認証不要でリモートコード実行につながる任意ファイルアップロードの脆弱性

Wordfenceは現地時間5月8日、WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」におけるリモートコード実行につながる任意ファイルアップロードの脆弱性について発表した。

脆弱性と脅威 セキュリティホール・脆弱性
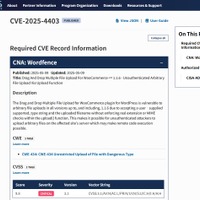
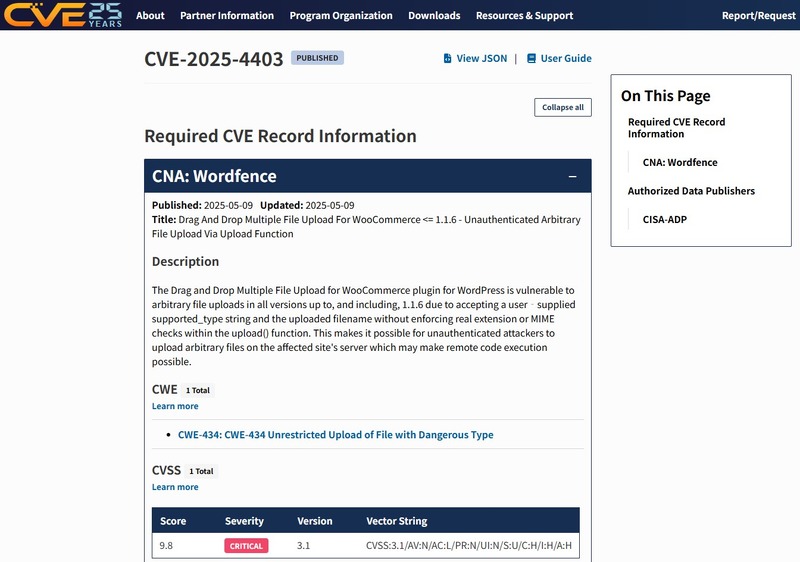
https://www.cve.org/CVERecord?id=CVE-2025-4403
https://www.cve.org/CVERecord?id=CVE-2025-4403 全 1 枚 拡大写真

 Wordfenceは現地時間5月8日、WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」におけるリモートコード実行につながる任意ファイルアップロードの脆弱性について発表した。5月9日にはThe MITRE CorporationがCVE-2025-4403として採番している。

 当該脆弱性は、東京電機大学 工学部 情報通信工学科 齊藤泰一 研究室の大学院生 宮地麟氏が報告を行っている。影響を受けるシステムは以下の通り。

Drag and Drop Multiple File Upload for WooCommerce 1.1.6 までのすべてのバージョン

 WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」には、upload() 関数内で実際の拡張子や MIME チェックを行わずにユーザが指定した supported_type 文字列とアップロードされたファイル名を受け付けるため、任意のファイルをアップロードされる脆弱性が存在する。

 想定される影響としては、認証されていない攻撃者が影響を受けるサイトのサーバ上に任意のファイルをアップロードすることが可能となり、リモートでコードを実行される可能性がある。

 対策としては、バージョン1.1.7、またはパッチが適用された新しいバージョンへのアップデートが挙げられている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

    攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

  2. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

  3. 今後は侵入経路と考えられるリモートデスクトップ接続を遮断 ~ 八王子学園 ランサムウェア攻撃 2報

    今後は侵入経路と考えられるリモートデスクトップ接続を遮断 ~ 八王子学園 ランサムウェア攻撃 2報

  4. 防衛省、「サイバーコンテスト」過去問を体験できる特設ページ公開

    防衛省、「サイバーコンテスト」過去問を体験できる特設ページ公開

  5. 第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

    第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

ランキングをもっと見る
PageTop