攻撃者側のウェブサイトに社名と会社ロゴが掲載 ~ エネサンスホールディングスへのランサムウェア攻撃 | ScanNetSecurity
2026.10.28(水)

攻撃者側のウェブサイトに社名と会社ロゴが掲載 ~ エネサンスホールディングスへのランサムウェア攻撃

 株式会社エネサンスホールディングスは10月30日、10月23日に公表した同社及び同グループ会社でのシステム障害について、続報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
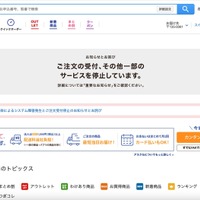
トップページ 全 4 枚 拡大写真

 株式会社エネサンスホールディングスは10月30日、10月23日に公表した同社及び同グループ会社でのシステム障害について、続報を発表した。

 エネサンスホールディングス及び同グループ会社では10月21日にシステム障害が発生し、障害の影響でシステムによる受注・出荷に替えて手動での作業を進め、順次出荷を行っていた。また、マイエネサンスによる請求金額照会にも支障が生じていた。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop