カンバスにランサムウェア攻撃、フレームワークの脆弱性を利用して侵入された可能性が高いと推測 | ScanNetSecurity
2026.11.02(月)

カンバスにランサムウェア攻撃、フレームワークの脆弱性を利用して侵入された可能性が高いと推測

 株式会社カンバスは1月29日、1月6日に公表した同社へのランサムウェア攻撃について、調査結果を発表した。

インシデント・事故 インシデント・情報漏えい
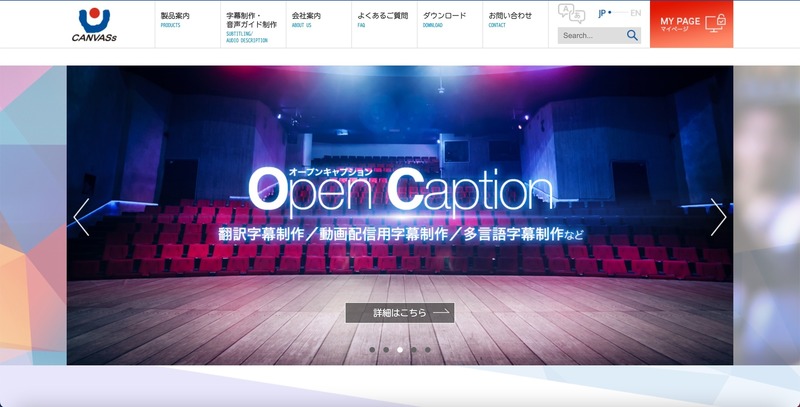
トップページ
トップページ 全 4 枚 拡大写真

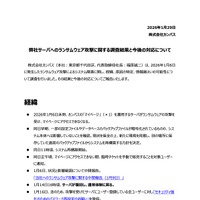
 株式会社カンバスは1月29日、1月6日に公表した同社へのランサムウェア攻撃について、調査結果を発表した。

 同社では1月6日未明に、同社認証サーバへのランサムウェア攻撃を受けた影響で、マイページへのアクセスが不可能な状態となっており、ファイル等の流出有無について調査を進めるとともに、復旧に向けた対応を行っていた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop