REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載 | ScanNetSecurity
2026.09.29(火)

REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

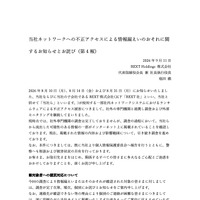
 REXT Holdings 株式会社は9月11日、8月10日に公表した同社子会社のREXT株式会社の一部社内ネットワークシステムへのランサムウェアによる不正アクセスについて、第4報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 REXT Holdings 株式会社は9月11日、8月10日に公表した同社子会社のREXT株式会社の一部社内ネットワークシステムへのランサムウェアによる不正アクセスについて、第4報を発表した。

 REXTでは8月9日に、一部の社内ネットワークシステムでランサムウェアによる不正アクセス被害を確認しており、REXTが運営する店舗(WonderGOO、WonderREX、新星堂、HAPiNS、JEANS MATE)および各種サービスで、一部休業やサービス制限が発生しており、外部専門機関による詳細調査を開始していた。

 REXTでは、ランサムウェア被害を受け休業していた全ての店舗について、8月16日に営業を再開しており、営業再開後に店舗によって一部サービスおよび決済方法等にあった制限も順次復旧が行われており、9月上旬を目処に全店で制限が解消される見込み。

 社外専門機関の調査は9月11日時点で完了していないが、調査の過程でREXTらから流出した可能性のある情報の一部がインターネット上に掲載されていることを確認している。REXTでは現在、掲載された情報の内容および影響範囲について、引き続き調査を進めている。

 REXTでは、今回の調査で情報漏えいまたはそのおそれが確認された対象者に対し、調査が完了次第、順次、個別に謝罪と案内を行う。

 REXTでは引き続き、社外専門機関および関係行政機関(個人情報保護委員会等)と連携のうえ原因究明を徹底するとともに、システムセキュリティ体制の再構築と全社的な管理強化による再発防止策を講じるとのこと。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  2. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  3. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  4. 問題発生後の報告体制に改善すべき点 ~ 選挙ドットコム運営のイチニで「個別お打合せのご提案」と題するメールを誤送信

    問題発生後の報告体制に改善すべき点 ~ 選挙ドットコム運営のイチニで「個別お打合せのご提案」と題するメールを誤送信

  5. 「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

    「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

ランキングをもっと見る
PageTop