10 月に大阪・東京・名古屋でサイバーセキュリティカンファレンス Security Days Fall 2026 が開催される。
東京会場はこれまでの KITTE から、高輪ゲートウェイ駅至近の TAKANAWA GATEWAY Convention Center へと新たに会場を移す。同会場では、開催初日となる 21 日(水)の夕方に、KISIA(韓国情報保護産業協会)の提供により、韓国の注目セキュリティ企業 3 社が一堂に会する合同セッションが行われる。
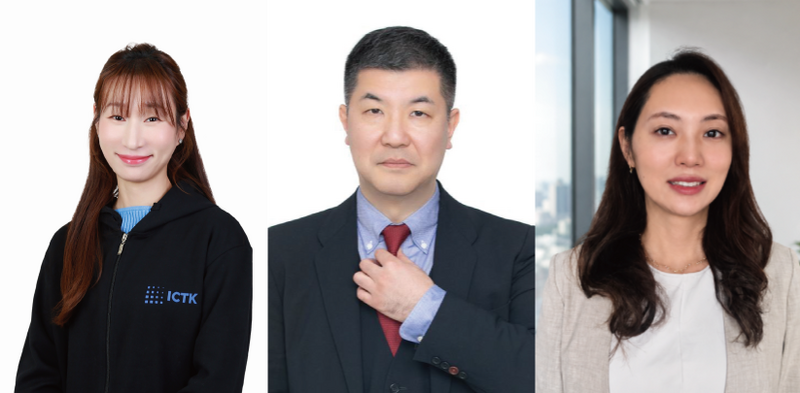
タイトルは「 AI・AX 時代、気づけない脅威にどう向き合うか」。セキュリティ半導体の ICTK 社、脅威インテリジェンスの S2W 社、そしてネットワークセキュリティの QuadMiners 社という、専門領域の異なる 3 社が同じテーマに向き合う構成だ。
AI の進化が進むにつれ、サイバー攻撃もまた高速化・自動化している。従来の対策だけでは、その変化にリスク管理が追いつかなくなりつつあるというのが、セッション全体を貫く問題意識だ。ただし、その「見えないリスク」への切り口は 3 社それぞれで大きく異なる。
ハードウェアの信頼性から迫るのか、脅威動向から迫るのか、ネットワークの通信そのものから迫るのか。同じ課題に対する 3 通りのアプローチを、60 分で見比べられるのがこのセッションの面白さだ。
● ICTK:AI・量子時代の「信頼の起点」をハードウェアに
ICTK は 2017 年に韓国で設立され、2024 年に KOSDAQ 市場に株式上場したセキュリティ半導体企業だ。従業員約 80 名という規模でありながら、独自技術「 VIA PUF 」を搭載したセキュリティチップを世界で初めて商用化・量産化し、これまでに累計 1,500 万個以上を供給してきた。韓国電力公社( KEPCO )の高度計量インフラや、LG グループ傘下の通信キャリア LG U+ といった社会インフラへの導入実績に加え、グローバル大手テクノロジー企業への量産供給も進めているという。
同社が講演で提示するのは、ソフトウェアや暗号アルゴリズムをいくら強化しても、それを動かすハードウェアそのものの信頼性が揺らいでいたら意味がないという、見落とされがちな視点だ。量子コンピューティング時代に向けて既存の公開鍵暗号から PQC(耐量子計算機暗号)への移行が進む中で、新しい暗号アルゴリズムに対応するだけでない。、その暗号鍵が推測されたり、デバイスの解析によって抜き取られたりしないよう、「鍵そのものをどう守るか」も重要な問題となる。
ICTK はこの課題に対し、デバイス固有の物理的特性から鍵を生成する PUF 技術と PQC を組み合わせる。暗号鍵を固定的に保存するのではなく、必要な時にハードウェア固有の特性から生成することで、ハードウェア上に「信頼の起点( Root of Trust )」を構築するアプローチを取っている。
講演では、 PQC時代の暗号鍵とデバイスの信頼を守るセキュリティチップ「 G5Q 」と、バッテリーの認証とライフサイクル管理を行う「 MTB 」という 2 つの製品を通じて、この考え方が実際にどう形になるのかが紹介される予定だ。 PUFというひとつの基盤技術が、 AI・量子時代のデジタルセキュリティから、実世界のデバイス認証までどのように応用されるのかも、講演の見どころとなる。
● S2W:日本 韓国 台湾を横断する脅威インテリジェンス
「 Safe & Secure World 」の頭文字を社名に冠した S2W は、2018 年に韓国で設立された。KAIST(韓国科学技術院)のネットワークセキュリティ研究室を母体に、ダークウェブの情報収集と分析から出発し、現在はサイバー脅威インテリジェンス( CTI )から生成 AI プラットフォームへと事業領域を広げている。
同社は国際刑事警察機構( INTERPOL )によるランサムウェア攻撃組織の摘発作戦に 2020 年から 6 年にわたり協力を続け、2025 年 10 月には韓国企業として初めて INTERPOL の最上位パートナーに選定された。また、同社が
開発した世界初のダークウェブ特化型言語モデルの研究は、自然言語処理分野で権威のある国際学会 ACL( Association for Computational Linguistics )の年次大会に採択されるなど、研究開発力にも定評がある。
同社が講演の柱に据えるのは、日本・韓国・台湾を横断して観測される「越境同時攻撃」の実態だ。攻撃グループ側は国境で活動を区切っておらず、同一グループが短期間のうちに日韓台の東アジア 3 か国を連続して攻撃するケースが実際に発生しているという。隣国で観測された攻撃が、日本の数週間後を先取りしている場合もある。ダークウェブのリークサイトを観測して蓄積してきた一次情報をもとに、横断して観測しなければ見えてこない構図を浮かび上がらせるのが、この講演の見どころである。
また、脅威動向の紹介にとどまらず、実際の脅威ハンティングがどのような手順で進むのか、その流れに沿って監視対象の優先順位をどう見直すべきかまで踏み込む予定だという。セキュリティ運用の実務者はもちろん、経営層に自社のリスクを説明する立場にある人にとっても、気づきのある講演になりそうだ。
● QuadMiners:既存の資産管理や SOC 運用は有効なのか
韓国クワッドマイナー社の日本法人として 2021 年に設立されたクワッドマイナージャパンは、2023 年度から日本での活動を本格化させ、地方銀行や自治体、中央官公庁、重要インフラといった顧客層に対して導入実績を積み重ねてきた。
同社が講演で問いかけるのは、生成 AI の悪用によって、攻撃者による情報収集や攻撃そのものが超高速化・自動化・大量化し、数年前とは異なる速度とスケールで攻撃が仕掛けられるようになっている今、既存の資産管理や SOC 運用のやり方のままで果たして「気づく」ことができるのか? というできれば目をそむけていたい問いだ。
そもそもなぜ「気づく」ことが難しいのか、運用者は「何に」気づくべきなのか、講演はそれらの問いを抽象論に終わらせず、事例を交えて分かりやすく解説するという。
その「気づき」を支える技術として紹介されるのがフルパケットNDR(Network Detection and Response)製品の「 Network Blackbox 」だ。通信のメタデータだけでなく中身まで可視化し、過去にさかのぼって時系列で高速に分析できる点が特徴であり、詳しい仕組みや実際の画面については、講演での解説に譲りたい。
--
本誌編集部はかつて、韓国で開催された大規模サイバーセキュリティカンファレンスを何度か取材する機会があったが、驚いたのは、海外ブランド製品をほとんど見かけなかったことだ。せいぜい Tenable と Cybereason のロゴが記憶にある程度で、あとは出展企業のほぼ全てが韓国の国産製品だった。日本だと見かけるバズワード的メッセージもほとんどない。ある種カッコいいとも思ったし、日本の現状に一抹の危機感も持った。
海外ベンダーに頼らずとも自国のサイバーセキュリティ需要を賄えるという事実は、韓国のセキュリティ産業が成熟していることを物語っている。今回登壇する ICTK、S2W、QuadMiners の 3 社も、そうした国内市場で鍛えられてきた技術を携え、日本市場への展開を進めている企業だ。
ハードウェア、脅威インテリジェンス、ネットワークセキュリティという専門性の異なる 3 社が、それぞれの土俵で培ってきたものをどう日本の現場に持ち込もうとしているのかを確かめられる機会として、この多角的セッションは必見である。
--
Security Days Fall 2026
東京会場(TAKANAWA GATEWAY Convention Center)
10.21(水)18:25 - 19:25 | RoomA
「AI・量子時代セキュリティ脅威、セキュリティはハードウェアから」
アイシーティーケー株式会社
マーケティング本部 責任研究員
Bona Kim 氏
「日本を取り巻く外部脅威環境2026:脅威アクターの動きをどう把握し、先制的に対応すべきか」
株式会社S2W
三好 平太 氏
「AX時代における気づけないセキュリティの正体」
QUAD MINERS
セールスディレクター
佐藤 あふひ 氏