レゴランド・ジャパン・ホテルが利用するオンライン予約プラットフォームに不正アクセス | ScanNetSecurity
2026.11.05(木)

レゴランド・ジャパン・ホテルが利用するオンライン予約プラットフォームに不正アクセス

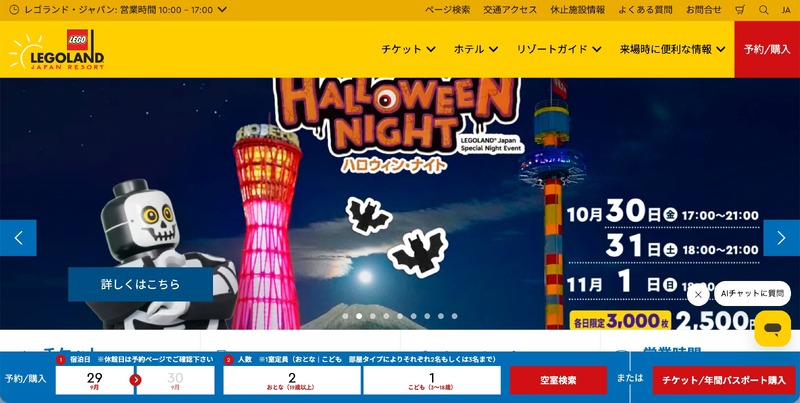
 LEGOLAND Japan合同会社は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
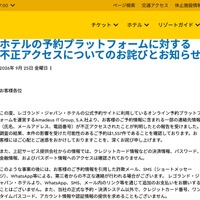
トップページ 全 3 枚 拡大写真

 LEGOLAND Japan合同会社は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームへの不正アクセスについて発表した。

 これはレゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームを運営するAmadeus IT Group, S.A.社から、顧客の予約情報に含まれる一部の連絡先情報(氏名、メールアドレス、電話番号)が不正アクセスされたと報告があったというもの。

 同社で調査した結果、影響を受けた可能性のある予約は1,557件であることを確認している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  3. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  4. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  5. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop