◆概要
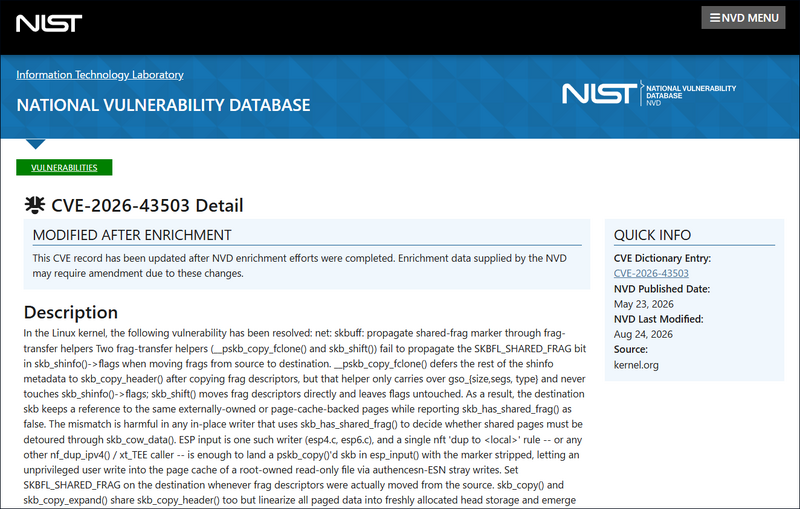
2026 年 5 月に修正された Linux カーネルの脆弱性を悪用するエクスプロイトコードが公開されています。脆弱な Linux カーネルで動作する OS への侵入に成功した攻撃者は、脆弱性の悪用により管理者権限の奪取が可能となります。セキュリティ更新プログラムの適用により対策してください。
◆分析者コメント
脆弱性は DirtyClone という呼称で知られており、世界的に注目度が高いものです。攻撃対象の OS に合わせたエクスプロイトコードの調整を必要とせず、脆弱な Linux カーネルで動作している環境であれば 1 つのエクスプロイトコードを使いまわせるため、Linux OS への侵入に成功した攻撃者が悪用を試みる可能性が高い脆弱性です。Linux カーネルの更新により確実に対策しましょう。
◆深刻度(CVSS)
[CVSS v3.1]
8.8
https://nvd.nist.gov/vuln-metrics/cvss/v3-calculator?cveId=CVE-2026-43503&vector=CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H&version=3.1&sourceName=kernel.org
◆影響を受けるソフトウェア
以下のバージョンの Linux カーネルが当該脆弱性の影響を受けると報告されています。
* 3.9 以上 5.10.257 未満
* 5.11 以上 5.15.208 未満
* 5.16 以上 6.1.174 未満
* 6.2 以上 6.6.141 未満
* 6.7 以上 6.12.91 未満
* 6.13 以上 6.18.33 未満
* 6.19 以上 7.0.10 未満
* 7.1 rc1、rc2、rc3、rc4
◆解説
Linux カーネルに、管理者権限の奪取を可能とする脆弱性が報告されています。
脆弱性は、Linux カーネルのネットワークソケット機能に存在します。脆弱な Linux カーネルでは、一部のネットワークソケット処理でのデータの複製・移動処理の際、共有データであることを示す SKBFL_SHARED_FRAG を設定せずに処理するため、本来であれば許可されるべきではない領域へのデータの書き込みが可能となります。脆弱性の悪用により、攻撃者は SUID が設定されたファイルがキャッシュされているページ領域のデータを上書きし、任意のプログラムを root 権限で SUID 設定された状態で実行可能となり、root 権限の奪取が可能となります。
◆対策
利用している Linux ディストリビューションのベンダの情報を確認し Linux カーネルのバージョンをアップデートして対策してください。
◆関連情報
[1] Linux Kernel 公式
https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=ff375cc75f9167168db38e0464a482d5fbc8d81d
[2] RedHat
https://bugzilla.redhat.com/show_bug.cgi?id=2480902
[3] National Vulnerability Database (NVD)
https://nvd.nist.gov/vuln/detail/CVE-2026-43503
[4] CVE
https://www.cve.org/CVERecord?id=CVE-2026-43503
◆エクスプロイト
以下の Web サイトにて、当該脆弱性の悪用により、管理者権限の奪取を試みるエクスプロイトコードが公開されています。
GitHub - 0xBlackash/CVE-2026-43503
https://github.com/0xBlackash/CVE-2026-43503/blob/main/CVE-2026-43503.c
//-- で始まる行は執筆者によるコメントです。