PingCAP株式会社は10月、不正アクセスによる情報漏えいについて発表した。
これは米国時間9月9日から10月7日にかけて、第三者が不正取得したアカウントの認証情報を使用し、PingCAPの社内システムにアクセスし、データの複製を取得したというもの。日本国内で最大約5万件の個人情報漏えいが判明している。
PingCAPでは米国時間10月7日に本インシデントを認識し、同日中に影響を受けた認証情報の無効化を開始している。
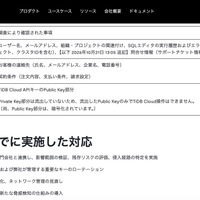
PingCAPで外部調査機関と共同調査を行い、エクスポートされた記録も含めて検証した結果、現時点で影響が確認されている顧客データの種類は下記の通り。
・TiDB Cloudアカウント情報
ユーザー名、メールアドレス、組織・プロジェクトの関連付け、SQLエディタの実行履歴およびエラー情報(組織、プロジェクト、クラスタID含む)、問い合せ情報(サポートチケット情報)
・取引関連情報
顧客の連絡先(氏名、メールアドレス、企業名、電話番号)、契約条件(注文内容、支払い条件、請求設定)
・認証情報
TiDB Cloud APIキーのPublic Key部分
PingCAPでは現在も外部調査機関とともに調査を継続しているとのこと。