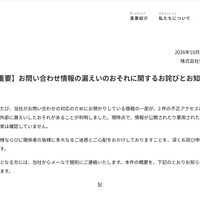
株式会社Sallyは10月21日、不正アクセスによる問い合わせ情報漏えいの可能性について発表した。
これは同社が問い合わせ対応のために預かっている情報の一部が、2件の不正アクセスにより外部に漏えいした可能性が判明したというもの。
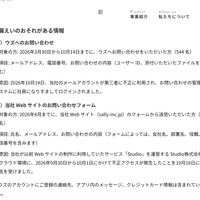
漏えいの可能性がある情報は下記の通り。
1.ウズへの問い合わせ
対象者:2026年3月30日から10月14日までにウズに問い合わせした544名
項目:メールアドレス、電話番号、問い合わせ内容(ユーザーID、添付ファイル含む)
原因:2026年10月14日に、同社のメールアカウントが第三者に不正に利用され、問い合わせの管理システムに社員になりすましてログインされたことが原因。
2.同社Webサイトの問い合わせフォーム
対象者:2026年4月までに同社Web サイト(sally-inc.jp)のフォームから送信した404名
項目:氏名、メールアドレス、問い合わせ内容(フォームによっては会社名、部署名、役職、電話番号を含む)
原因:同社が以前Webサイトの制作に利用していたサービス「Studio」を運営するStudio株式会社のクラウド環境に、2026年9月30日から10月1日にかけて不正アクセスが発生したことが原因。
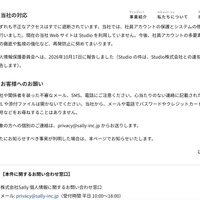
同社では対象者に、メールで個別に連絡を行う。
同社では社員アカウントの保護とシステムの修正を行っている。また、現在の同社Webサイトは Studioを利用していない。
同社では今後、社員アカウントの多要素認証の徹底や監視の強化など、再発防止に努めるとのこと。