「SHIPS CYCLE MARKET」で利用している外部アプリケーション「Swym Wishlist Plus」に不正アクセス、外部の疑似サイトに誘導 | ScanNetSecurity
2026.11.03(火)

「SHIPS CYCLE MARKET」で利用している外部アプリケーション「Swym Wishlist Plus」に不正アクセス、外部の疑似サイトに誘導

 Free Standard株式会社は10月22日、同社が運営する「SHIPS CYCLE MARKET」で「お気に入り機能」として利用している外部アプリケーション「Swym Wishlist Plus」開発元への不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
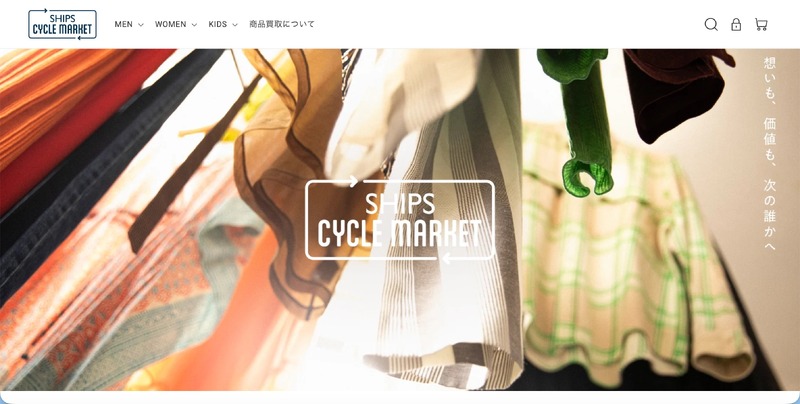
トップページ 全 4 枚 拡大写真

 Free Standard株式会社は10月22日、同社が運営する「SHIPS CYCLE MARKET」で「お気に入り機能」として利用している外部アプリケーション「Swym Wishlist Plus」開発元への不正アクセスについて発表した。

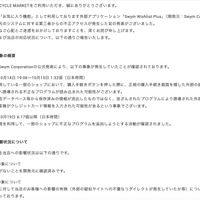
 これは「Swym Wishlist Plus」開発元のSwym Corporationのシステムに対し、第三者からの不正アクセスが発生したというもの。

 開発元によると、日本時間2026年10月14日午後7時6分から10月15日午前1時32分頃に同アプリを利用している一部のショップで購入手続きボタンを押した際、正規の購入手続き画面を模した外部の疑似サイト(偽サイト)へ誘導される不正なプログラムが読み込まれた可能性があるという。同店データベース等から保存済みの情報の流出はないが、改ざんされたプログラムにより誘導された外部の疑似サイト上で、顧客がクレジットカード情報を入力した可能性がある。

 同社では現在、開発元に対し同店の顧客への影響の有無について正式な調査・確認を行っている。

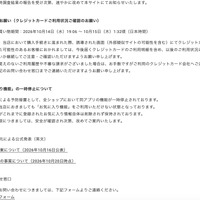
 同社では、日本時間2026年10月14日午後7時6分から10月15日午前1時32分頃に同店で購入手続きを行った際、誘導された画面でクレジットカード番号を直接入力した可能性のある顧客に対し、カードのご利用明細を確認するよう呼びかけている。

 開発元では現在、予防措置として全ショップで同アプリの機能を一時停止しており、同店でも「お気に入り機能」を利用できない状態となっているとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop