WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず | ScanNetSecurity
2026.11.02(月)

WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

 株式会社ティエスエスリンクは10月21日、同社ウェブサイトへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
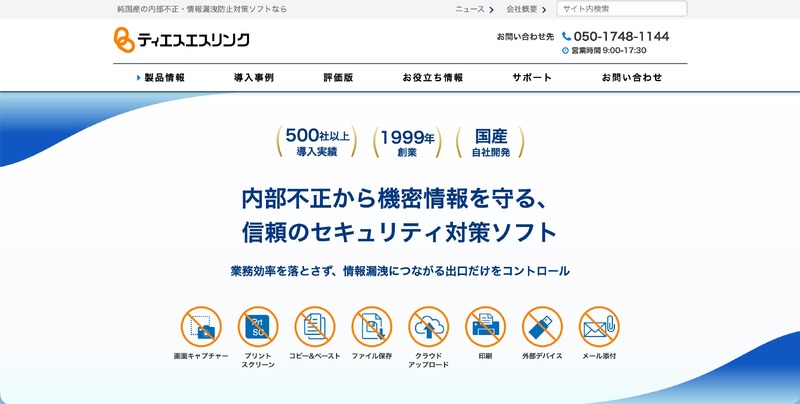
トップページ
トップページ 全 6 枚 拡大写真

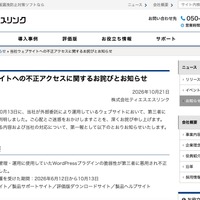
 株式会社ティエスエスリンクは10月21日、同社ウェブサイトへの不正アクセスについて発表した。

 これは6月12日から10月13日にかけて、同社が外部委託で運用しているウェブサイトの管理・運用に使用していたWordPressプラグインの脆弱性が第三者に悪用されたことで、不正アクセスが発生したというもので、10月13日に判明した。

 対象サイトは下記の通り。

ティエスエスリンク企業サイト
製品サポートサイト
評価版ダウンロードサイト
製品ヘルプサイト

 漏えいが発生した可能性がある情報は下記の通り。

・問い合わせ/評価版申し込みフォーム内の入力内容:約160件
項目:氏名、メールアドレス、電話番号、会社名/部署名、保守ユーザーID、評価版申し込み製品、問い合わせ内容、添付ファイル

・製品サポートサイト認証情報:約250件
項目:ユーザーID、ログイン用パスワード

 同社では、不正な管理者アカウント、不正ファイル、不正利用されたプラグイン等を削除し、既知の侵入経路の封じ込めを実施している。

 同社によると、現在公開中のWebページおよび配布モジュールについて照合を行っており、現時点で改ざんは確認されていない。また、確認可能な通信量およびメール送信記録の範囲では、不審なメール送信は確認されていない。

 同社では、ウェブサイトの管理・運用体制を見直し、外部委託先への指揮・監督およびセキュリティ管理状況の確認を強化するとともに、脆弱性対応、認証やログの管理、インシデント発生時の報告・対応体制についても見直しを行い、再発防止を徹底するとのこと。

 また、今回の不正アクセスは、製品自体に起因するものではなく、製品に本件に起因するセキュリティ上の問題は確認されておらず、現在利用中の製品を引き続きご利用いただけるとしている。
《高橋 潤哉( Junya Takahashi )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop