株式会社チャリ・ロトは10月24日、同社が運営する競輪・オートレースの投票サービス「チャリロト」への不正アクセスについて発表した。
これは10月21日午前9時30分頃から午後1時00分頃、「チャリロト」のシステムに対し、脆弱性を悪用した第三者からの不正アクセスがあり、顧客情報が外部に漏えいしたというもの。
同社では10月22日に、情報セキュリティの点検で不審なログを発見し、対応チームを立ち上げ調査を実施した結果、脆弱性を悪用した不正アクセスであることが判明したという。
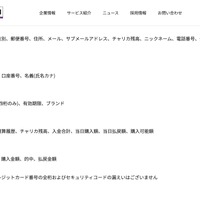
第三者に不正に取得されたのは、チャリロトアプリユーザーのうち一部のチャリカ会員373名の個人情報で項目は下記の通り。
・会員情報:会員ID、氏名、生年月日、性別、郵便番号、住所、メール、サブメールアドレス、チャリカ残高、ニックネーム、電話番号、会員ランク、オートチャージ種別、通知設定
・銀行口座情報:銀行名、支店名、口座種別、口座番号、名義(氏名カナ)
・クレジットカード情報:カード名義、カード番号(下四桁のみ)、有効期限、ブランド
・チャリカ情報:払戻金残高、入出金履歴、精算履歴、チャリカ残高、入金合計、当日購入額、当日払戻額、購入可能額
・投票履歴:場、レース、券種、買い目、購入金額、的中、払戻金額
同社では対象となる顧客へ順次、個別に連絡を進めている。
同社では10月22日に、チャリロトアプリサービスを停止し緊急メンテナンスを開始し、10月23日に被害停止のための脆弱性修正を反映し、安全性を確認したうえでチャリロトアプリサービスを再開している。
同社ではシステムのセキュリティ対策と管理体制の見直しを進め、再発防止に努めるとのこと。