ELESTYLEのシステムに不正アクセス、加盟店の登録情報が外部に取得された可能性 | ScanNetSecurity
2026.11.05(木)

ELESTYLEのシステムに不正アクセス、加盟店の登録情報が外部に取得された可能性

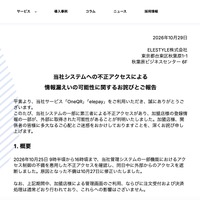
 ELESTYLE株式会社は10月29日、同社システムへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 ELESTYLE株式会社は10月29日、同社システムへの不正アクセスについて発表した。

 これは10月25日午前9時半頃から午後4時頃まで、同社管理システムの一部機能におけるアクセス制御の不備を悪用した不正アクセスを確認したというもので、加盟店の登録情報の一部が外部に取得された可能性が判明している。

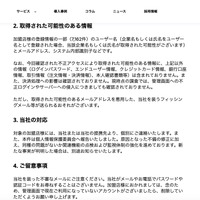
 取得された可能性があるのは、加盟店の登録情報の一部(7,162件)のユーザー名とメールアドレス、システム内部識別子など。

 同社では対象の加盟店に対し、同社または同社提携先から個別に連絡を行う。

 同社では10月27日に、原因となった不備を修正している。

 同社では、より一層のセキュリティ対策の強化と管理体制の見直しに取り組み、再発防止に努めるとのこと。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  4. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop