LINE連携基盤「COMSBI エンタープライズ基盤」に不正アクセス | ScanNetSecurity
2026.11.06(金)

LINE連携基盤「COMSBI エンタープライズ基盤」に不正アクセス

 株式会社ソニックムーブは10月26日、同社が法人顧客向けに提供しているLINE連携基盤「COMSBI エンタープライズ基盤」への不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 株式会社ソニックムーブは10月26日、同社が法人顧客向けに提供しているLINE連携基盤「COMSBI エンタープライズ基盤」への不正アクセスについて発表した。

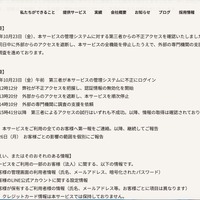
 これは10月23日午前に、第三者が同サービスの管理システムに不正にログインしたというもので、同サービスを利用する一部顧客に関する情報、および顧客が保有する利用者の個人情報が外部に漏えい、またはその可能性があることを確認している。

 同社によると、第三者が同サービスの管理画面の認証情報を不正に入手してログインし、管理画面の機能の不備を通じてサーバの認証情報を取得したことが原因という。

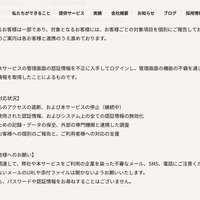
 漏えい、またはその可能性があるのは、「COMSBI エンタープライズ基盤」を利用する一部顧客(法人)に関する、下記情報。

・顧客の管理画面の利用者情報(氏名、メールアドレス、暗号化されたパスワード)
・顧客のLINE公式アカウントに関する設定情報
・顧客が保有する利用者の情報(氏名、メールアドレス等)

 同社では対象となる顧客に対し、顧客ごとの対象項目を個別に報告しており、利用者への案内は各顧客と連携のうえ進めている。

 同社では下記の対応を行っている。

・外部からのアクセスの遮断、および同サービスの停止(継続中)
・不正に使用された認証情報、およびシステム上の全ての認証情報の無効化
・調査のための記録・データの保全、外部の専門機関と連携した調査

 同社では認証の強化、権限と認証情報の管理の見直し、不正アクセスの検知・遮断の仕組みの強化、第三者によるセキュリティ診断の実施を進めており、同サービスの再開は、これらの対策と安全性の確認を完了したうえで、順次行うとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性

    クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性

ランキングをもっと見る
PageTop