ドン・キホーテ委託先にランサムウェア攻撃、時計修理依頼者の個人情報が漏えいした可能性 | ScanNetSecurity
2026.11.10(火)

ドン・キホーテ委託先にランサムウェア攻撃、時計修理依頼者の個人情報が漏えいした可能性

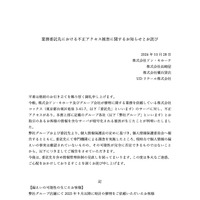
 株式会社ドン・キホーテは10月28日、同社及び同社グループ会社が修理に関する業務を委託している株式会社コックスへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社ドン・キホーテは10月28日、同社及び同社グループ会社が修理に関する業務を委託している株式会社コックスへの不正アクセスについて発表した。

 これはコックスで運用・管理するサーバに外部からサイバー攻撃があり、同サーバ内がランサムウェアにより暗号化され、同社からの業務委託で受領した情報が暗号化したというもの。コックスで専門機関による調査を実施したところ、現時点で個人情報漏えいの事実は確認されていないが、その可能性が完全に否定できないという。

 コックスでは9月15日に、サーバへのサイバー攻撃の可能性を検知し、委託先従業員がサーバを確認したところ、同サーバが暗号化されて閲覧不能な状態となっていることが判明したため、同サーバへの外部経路からの接続を遮断している。

 コックスでは9月25日に、ドン・キホーテグループに報告を行っている。

 漏えいした可能性があるのは、同社グループ店舗(株式会社ドン・キホーテ、株式会社長崎屋、株式会社橘百貨店、UDリテール株式会社)で2025年9月以降に時計の修理を依頼した顧客の氏名、住所(一部)、電話番号(一部)を含む個人情報。

 コックスでは現在、情報の外部漏えいについて専門機関による調査を実施しているが、現時点で暗号化されたサーバの復元には至っていないとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  4. SHIRASAGI に複数の脆弱性

    SHIRASAGI に複数の脆弱性

  5. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

ランキングをもっと見る
PageTop