能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請 | ScanNetSecurity
2026.11.12(木)

能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

 内閣官房国家サイバー統括室(NCO)と内閣府政策統括官(サイバー安全保障担当)は 9 月 30 日、関係省庁会議の説明資料「サイバー対処能力強化法等の施行について」を公開した。

製品・サービス・業界動向 業界動向
サイバー対処能力強化法等の施行について
サイバー対処能力強化法等の施行について 全 1 枚 拡大写真

 内閣官房国家サイバー統括室(NCO)と内閣府政策統括官(サイバー安全保障担当)は 9 月 30 日、関係省庁会議の説明資料「サイバー対処能力強化法等の施行について」を公開した。

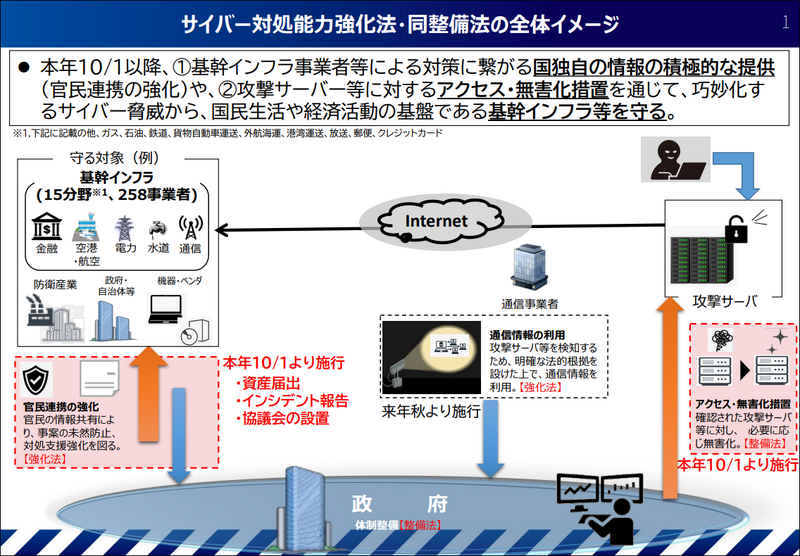
 10 月 1 日からの組織体制整備に伴い、基幹インフラ事業者との官民連携(協議会の設置、資産届出、インシデント報告)に向けた運用が開始された。なお、能動的サイバー防御の中核となる通信情報の活用については、来年秋以降の運用開始とされている。

 対象となるのは、金融、航空、電力、通信、港湾、クレジットカードなど 15 分野 258 の基幹インフラ事業者である。官民の情報共有基盤として基幹インフラ事業者を中心に約 100 組織が参画する協議会を設置する。

 国側が入手した脅威情報は、出所や機密を保護するためのサニタイズ(情報源や特定個社が識別されないよう機密情報を除去・匿名化)処理を迅速に行った上で事業者に提供される。さらに秘匿度の高い情報については、秘密指定を行った上で個社間や「Trusted Group(TG)」を通じて共有する方針。

 事業者は、導入済みの特定重要電子計算機(基幹システム)の製品名等を来年 3 月までに事業所管大臣へ届け出る(新規導入分は 4 か月以内)。国はこの資産情報と未公表脆弱性データを突き合わせ、該当事業者にピンポイントで注意喚起を行う。

 また 10 月 1 日以降、経済安全保障推進法上の「特定社会基盤事業者」のうち、サイバー対処能力強化法で定める「特別社会基盤事業者( 15 分野・258 事業者)」は、特定重要電子計算機においてマルウェア実行や不正アクセス等の重大なサイバーインシデントを認知した際、事業所管大臣および内閣総理大臣への報告が義務付けられる。収集された技術情報は被害組織のプライバシーに配慮した上で他事業者へ横展開され、防御力の底上げに活用される。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop