「@cosme」に不正アクセス、約300万人の会員情報が漏えい | ScanNetSecurity
2026.11.10(火)

「@cosme」に不正アクセス、約300万人の会員情報が漏えい

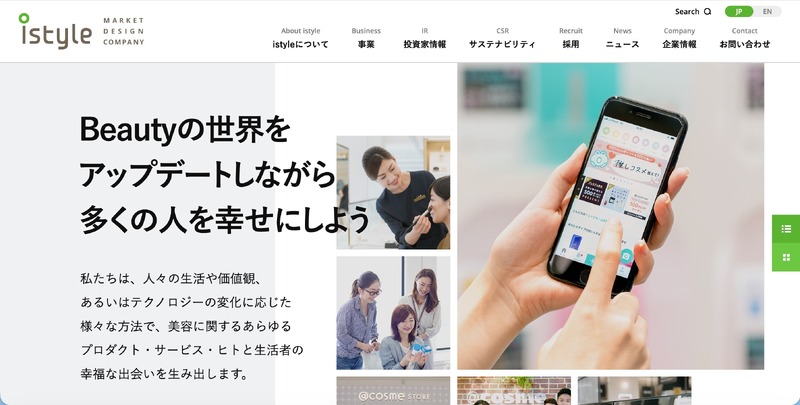
 株式会社アイスタイルは11月2日、同社が運営する「@cosme」への不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

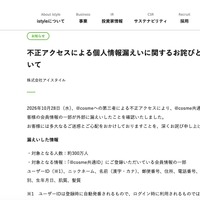
 株式会社アイスタイルは11月2日、同社が運営する「@cosme」への不正アクセスについて発表した。

 これは「@cosme」に第三者から不正アクセスがあり、@cosme共通IDに登録のあった顧客の会員情報の一部が外部に漏えいしたことを10月28日に確認したというもの。

 漏えいしたのは、@cosme共通IDに登録のあった約300万人の会員情報の一部(ユーザーID、ニックネーム、名前(漢字・カナ)、郵便番号、住所、電話番号、メールアドレス、性別、生年月日、肌質、髪質)。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  4. SHIRASAGI に複数の脆弱性

    SHIRASAGI に複数の脆弱性

  5. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

ランキングをもっと見る
PageTop