デニーズアプリへ不正アクセス | ScanNetSecurity
2026.11.09(月)

デニーズアプリへ不正アクセス

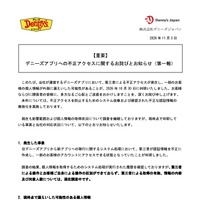
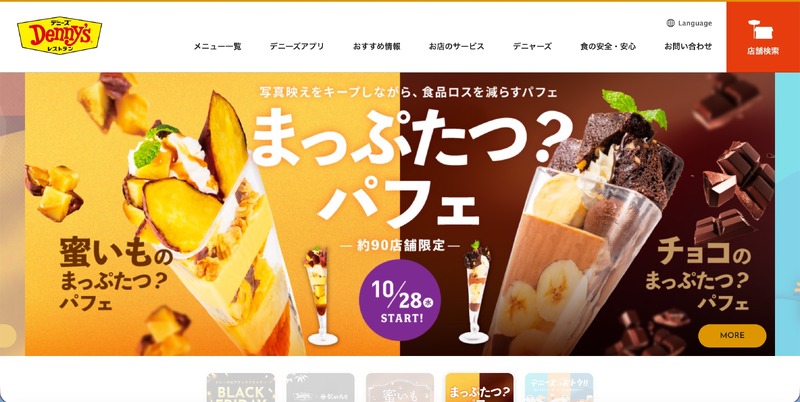
 株式会社デニーズジャパンは11月3日、同社が運営するデニーズアプリへの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社デニーズジャパンは11月3日、同社が運営するデニーズアプリへの不正アクセスについて発表した。

 これはデニーズアプリに第三者から不正アクセスがあり、一部顧客の個人情報が外部に漏えいした可能性が10月30日に判明したというもの。不審なアクセスの調査過程で発覚している。

 同社によると、旧デニーズアプリから新アプリへの移行に関するシステム処理にて、第三者が認証情報を不正に作成し、一部顧客のアカウントにアクセスできる状態となっていたという。

 同社で調査した結果、個人情報を取得するためのシステム処理が実行された履歴を確認しているが、第三者による操作と顧客自身による操作の区別ができておらず、第三者による取得の有無、情報の内容及び対象人数については、現在調査中となっている。

 現時点で漏えいした可能性があるのは、旧デニーズアプリを利用していた顧客の一部のデニーズアプリ会員コード、メールアドレス、生年月日、性別、住所(都道府県のみ)、お気に入り店舗、キッズバースデーを含む個人情報。

 同社では対象者を特定でき次第、個別の連絡を順次実施する。

 同社では引き続き、専門部署およびシステム開発会社と連携し、原因の究明、影響範囲の特定および再発防止に取り組むとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

    能動的サイバー防御へ本格始動、基幹インフラ 15 分野 258 事業者に資産届出とインシデント報告を要請

  5. オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

    オンライン診療サービス「クロンオンライン診療」にリスト型攻撃

ランキングをもっと見る
PageTop