ランサムウェアは一度限りの身代金要求から継続的な恐喝へ ~ プルーフポイント調査 | ScanNetSecurity
2026.11.12(木)

ランサムウェアは一度限りの身代金要求から継続的な恐喝へ ~ プルーフポイント調査

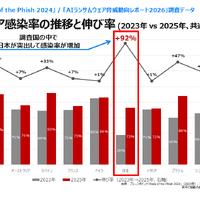
 法執行機関やセキュリティ機関が長年にわたり身代金を支払わないよう呼びかけてきたにもかかわらず、日本の被害組織の 37%(世界平均 54%)が身代金を支払っていた。支払いに応じた組織の 37%(同 43%)は二度目の金銭要求を受けており、同社は、ランサムウェア攻撃が一度限りの身代金要求から、継続的な交渉を伴う恐喝へと変化していると指摘している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 日本プルーフポイント株式会社は 10 月 27 日、ランサムウェアに関する調査レポート「2026 AI-Era Ransomware Report」の日本語版「AI ランサムウェア脅威動向レポート 2026」を発表した。ランサムウェア被害を受けた日本の組織の 37%が身代金を支払い、そのうち 37%が二度目の金銭要求を受けていた。

 調査は日本を含む 12 市場の常勤セキュリティ専門家 953 人を対象に実施し、結果は過去 12 か月以内にランサムウェアのインシデントを経験した 803 人の回答に基づいている。

 法執行機関やセキュリティ機関が長年にわたり身代金を支払わないよう呼びかけてきたにもかかわらず、日本の被害組織の 37%(世界平均 54%)が身代金を支払っていた。支払いに応じた組織の 37%(同 43%)は二度目の金銭要求を受けており、同社は、ランサムウェア攻撃が一度限りの身代金要求から、継続的な交渉を伴う恐喝へと変化していると指摘している。

 日本の組織が特定したランサムウェア攻撃の主な侵入点は、その多くに人の行動が関係していた。攻撃の初期段階で確認された脅威では、日本は「悪意のある添付ファイル」が 71%で最も多く、「悪意のあるリンク」49%、「BEC(ビジネスメール詐欺)」48%が続いた。世界では「悪意のあるリンク」47%、「悪意のある添付ファイル」46%の順であった。

 同社は、成功しているランサムウェア攻撃の多くが、依然として信頼されたコミュニケーション手段とユーザーの行動に依存しているとしている。

 このほか、日本の被害組織の 66%(世界平均 65%)が、AI によって攻撃の効果が高まったと回答した。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop