
最新記事
最新記事一覧
塩尻警察署で個人情報が記載された「交通安全施設損壊事案報告書」等が所在不明に
インシデント・情報漏えい
マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認
インシデント・情報漏えい
フィッシング詐欺等によるものとみられる不正アクセス・不正取引を確認 ~ 静銀ティーエム証券
インシデント・情報漏えい
ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に
インシデント・情報漏えい
サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス
インシデント・情報漏えい
顧客情報の一括エクスポートを確認 ~ カインドオルが利用するECプラットフォームに不正アクセス
インシデント・情報漏えい
警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出
インシデント・情報漏えい
任意の OS コマンド実行の恐れ Lite-On 製 O-RU「FF-RFI079I4」「FF-RFI078I4」に脆弱性
セキュリティホール・脆弱性
Android アプリ「【保護者専用】まなびポケット」にアクセス制限不備の脆弱性
セキュリティホール・脆弱性
Cisco Secure Email Gateway に SQLインジェクションの脆弱性 すでに悪用も確認
セキュリティホール・脆弱性
登山アプリ「YAMAP」Android 版にアクセス制限不備の脆弱性
セキュリティホール・脆弱性
任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ
セキュリティホール・脆弱性
ターゲットは「セッショントークンと API キー」Okta が警告する AI アクセス権の闇取引
調査・ホワイトペーパー
xxx.soumu.go.jp などのサブドメインも拒否に ~ 総務省を装うフィッシングメール対策強化
業界動向
WhatsApp セキュリティアドバイザリを公開
セキュリティホール・脆弱性
「EU CRAで考える製品セキュリティ品質」GMOイエラエ伊藤氏が「第11回 IoTセキュリティフォーラム 2026」で登壇
業界動向
さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる
インシデント・情報漏えい
データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス
インシデント・情報漏えい
表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害
インシデント・情報漏えい
プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス
インシデント・情報漏えい
コロナが施工情報を管理するクラウドサービスに不正アクセス、最大35,000名分の個人情報が漏えいした可能性
インシデント・情報漏えい
運送業者が配送過程で紛失 ~ 厚労省の令和8年最低賃金に関する基礎調査 調査票
インシデント・情報漏えい
54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん
インシデント・情報漏えい
求人サービス「CINRA JOB」に不正アクセス、閲覧取得がなかったことを確認するに足る記録が存在しないため漏えいのおそれがあるものと判断
インシデント・情報漏えい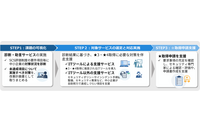
中小企業のSCS評価制度 ★3 ★4 取得を無償で支援 ~ サイバーセキュリティお助け隊サービス(新類型)実証事業
業界動向
従業員から AI エージェント・NHI まで一元管理、Okta が目指す統合アイデンティティ基盤
調査・ホワイトペーパー
M365 の上位ライセンスを購入せずに認証・メールセキュリティを強化、NSグループが「HENNGE One Pro」導入PR
業界動向
「危険だから」は通らない? 情シスのためのセキュリティ予算獲得術をセコムトラストシステムズが Web セミナー 10 / 21・22 開催PR
セミナー・イベント
ホテル白菊が利用する宿泊予約・販売管理システムに不正アクセス、フィッシングメール送信を確認
インシデント・情報漏えい
日鉄興和不動産が利用するクラウドサービスに不正アクセス、マンション販売業務等に関する顧客情報を保存
インシデント・情報漏えい
大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に
インシデント・情報漏えい
鳥取県環境放射線モニタリングシステムにランサムウェア攻撃、副サーバは被害受けず放射線モニタリングに影響なし
インシデント・情報漏えい
保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性
インシデント・情報漏えい
家庭児童相談記録を対象家庭に匿名で郵送、市職員 生活福祉課 主幹 50歳 逮捕
インシデント・情報漏えい
攻撃モデル Red Tempest と防御モデル Blue Solano を統合 ~ 新 AI「CrowdStrike SafeMind」発表
新製品・新サービス
a-blog cms にパストラバーサルの脆弱性
セキュリティホール・脆弱性
Windows DNSに複数の脆弱性
セキュリティホール・脆弱性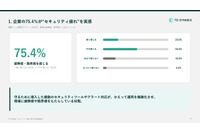
ツール過多・アラート・可視性ギャップ・属人化 ~ TD SYNNEX「セキュリティ疲れ」4 つの構造要因
調査・ホワイトペーパー
北九州市、介護保険事務での特定個人情報保護評価書に対する市民意見を募集
業界動向
イギリス政府「パスワード廃止」本格開始
TheRegister
セコムトラスト、10 / 14・15 にWebセミナー開催 ~ 検査成績書や校正証明書などの「電子化と偽造・改ざん対策」解説PR
セミナー・イベント
日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信
インシデント・情報漏えい
公益財団法人 九州先端科学技術研究所でメール誤送信、見積書を自治体 ML 宛に送信
インシデント・情報漏えい
MAMAMOO JAPAN OFFICIAL FANCLUB「MOOMOO JAPAN」に不正アクセス
インシデント・情報漏えい
SCATが利用するクラウドが不正利用、警察に届け 発生した利用料金を巡り事業者と協議
インシデント・情報漏えい
町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー
インシデント・情報漏えい
IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠
調査・ホワイトペーパー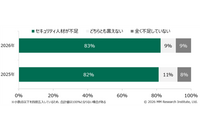
日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査
調査・ホワイトペーパー
HENNGE One、AI搭載型営業支援システム「DRIVE SFA」と SSO 連携
新製品・新サービス
臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ
脅威動向
Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR
業界動向
SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催PR
セミナー・イベント
VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性
インシデント・情報漏えい
「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認
インシデント・情報漏えい
税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職
インシデント・情報漏えい
サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃
インシデント・情報漏えい
Weverseサービスにセキュリティ脆弱性、韓国インターネット振興院から連絡
インシデント・情報漏えい
TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認
インシデント・情報漏えい
「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ
脅威動向
自然言語でセキュリティ調査を加速 プルーフポイントが「SOC Analyst Agent」発表
新製品・新サービス
SHIRASAGI に複数の脆弱性
セキュリティホール・脆弱性
DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー
調査・ホワイトペーパー
Cloudbase:2,489点、Cloudbase AI:2,473点 ~ Cloudbase が自社製品の日本度スコア公開
業界動向人気記事
-
-
町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー
-
さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる
-
税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職
-
イギリス政府「パスワード廃止」本格開始
-
表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害
-
日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信
-
大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に
-

立教大学利用のGoogeアカウントに不正アクセス、合計17,668件の迷惑メールを送信
-
VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性