
ビルトインされた包括的セキュリティへ--統合後事業方針(EMCジャパンRSA事業本部) | ScanNetSecurity
2026.09.21(月)

ビルトインされた包括的セキュリティへ--統合後事業方針(EMCジャパンRSA事業本部)

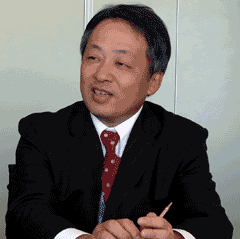
EMCジャパン株式会社RSA事業本部は、1月1日に発足した同事業本部の2011年の事業方針説明会を都内で行い、同事業本部長の山田秀樹氏(写真)が、従来の「セキュリティのRSA」から「セキュリティ、リスク、コンプライアンスを包括的に管理するRSA」を目指すと語った。

製品・サービス・業界動向 新製品・新サービス
110107rsaEMCジャパン株式会社RSA事業本部は、1月1日に発足した同事業本部の2011年の事業方針説明会を都内で行い、同事業本部長の山田秀樹氏(写真)が、従来の「セキュリティのRSA」から「セキュリティ、リスク、コンプライアンスを包括的に管理するRSA」を目指すと語った。

企業にはこれまで特定の脅威への個別対策として実施してきた多数のセキュリティソリューションや機器が導入されているものの、数が多く管理が煩雑で、セキュリティレベルのモニタリングが困難になっており、それをトータルで管理可能な製品を提供していくという。

同事業部は「企業内に多数存在するリスクの大小のアセスメントと優先順位付け」「複数のコンプライアンス要件間で重複する差分を明確化することによる対応範囲絞り込み」「スマートフォンを企業が活用する際のセキュアなアクセス提供」を企業の抱える課題として認識しており、その解決のため、「コントロールレイヤ(IDM、オンライン犯罪防止、DLP等)」「マネージメントレイヤ(SIEM、リスク評価、コンプライアンス管理)」2つのレイヤでアプローチする。マネージメントレイヤのGRC(ガバナンス・リスク・コンプライアンス)製品として「Archer eGRC Suite」のリリースを2011年中に行う。(ScanNetSecurity)

http://japan.rsa.com/

《ScanNetSecurity》

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. セコムトラスト、10 / 14・15 にWebセミナー開催 ~ 検査成績書や校正証明書などの「電子化と偽造・改ざん対策」解説

    セコムトラスト、10 / 14・15 にWebセミナー開催 ~ 検査成績書や校正証明書などの「電子化と偽造・改ざん対策」解説PR

  5. 「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

    「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

ランキングをもっと見る
PageTop


