2011年に発生した標的型攻撃の一覧(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

2011年に発生した標的型攻撃の一覧(トレンドマイクロ)

トレンドマイクロ株式会社は11月16日、都内で開催した新製品発表記者会見で、「国内における標的型攻撃の傾向と対策」と題した同社セキュリティエヴァンジェリスト染谷征良氏によるブリーフィングを行った。

インシデント・事故 インシデント・情報漏えい
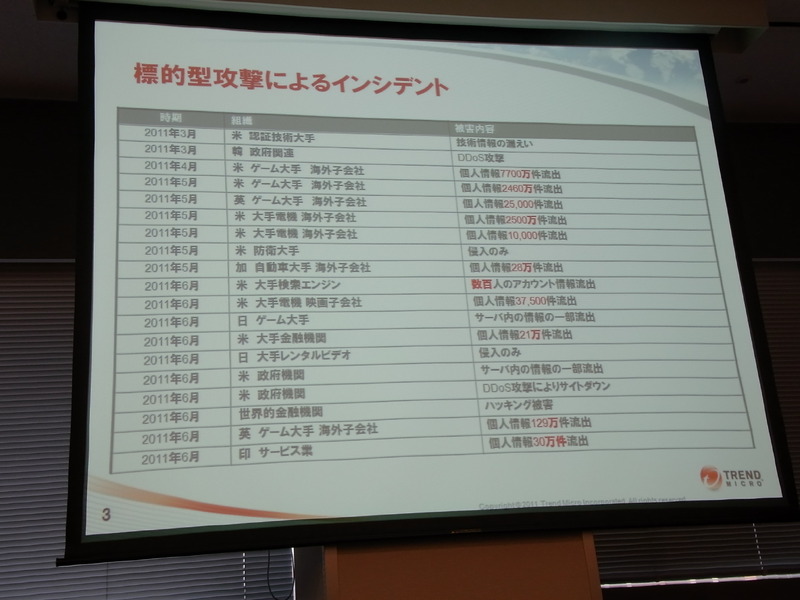
2011年に発生したインシデントとその被害内容
2011年に発生したインシデントとその被害内容 全 5 枚 拡大写真
トレンドマイクロ株式会社は11月16日、都内で開催した新製品発表記者会見で、「国内における標的型攻撃の傾向と対策」と題した同社セキュリティエヴァンジェリスト染谷征良氏によるブリーフィングを行った。

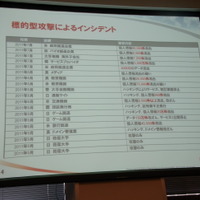
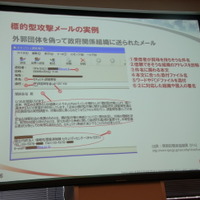
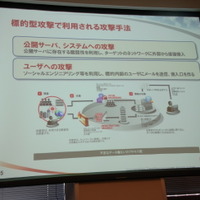
同社が公開情報をもとに作成した、2011年に発生した標的型攻撃によって発生したインシデントとその被害概要が示されたほか、IPAが公開した標的型攻撃メールの実例とともに、「事前調査」「攻撃実施」「感染端末をもとにした情報収集」などの攻撃概要を解説した。

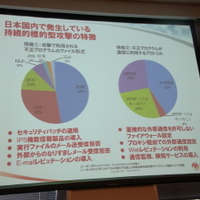
また、トレンドマイクロ リージョナルトレンドラボが、持続的標的型攻撃100件のサンプルを元に、持続的標的型攻撃の特徴を(1)不正プログラムのファイル形式、(2)不正プログラムが通信に利用するプロトコルを分析した結果を示した。

集計によれば不正プログラムのファイル形式は、EXEファイル48%、PDFファイル28%、DOC(MS Word)ファイル12%、HLPファイル6%、JTD(一太郎)ファイル2%などとなっており、ソフトウェアの脆弱性をつく攻撃はパッチの適用で防げる他、IPSの導入、EXEファイルメール送受信遮断等の対策を推奨した。

《ScanNetSecurity》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop