コードをアドレスバーに貼り付け実行するよう表示するFacebookスパム(Dr.WEB) | ScanNetSecurity
2026.09.17(木)

コードをアドレスバーに貼り付け実行するよう表示するFacebookスパム(Dr.WEB)

Dr.WEBは、Facebookを利用した大量のスパム配信を確認したと発表した。

脆弱性と脅威 脅威動向
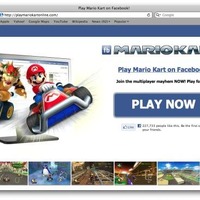
株式会社Doctor Web Pacific(Dr.WEB)は11月21日、同社のウイルスアナリストがFacebookを利用した大量のスパム配信を確認したと発表した。侵入者の要求に従ってしまったユーザは、自身が気づかないうちにスパムメールの拡散者となってしまう。これは、リストに登録されている友人と思われる個人的なメッセージを受け取るというもの。メッセージはレディー・ガガに関するもので、自動的に作成されており、Facebookページへのリンクを含んでいることもある。なお、攻撃者が作成したFacebookページは8種類が確認されている。

このページにはYoutubeにそっくりなインタラクティブオブジェクトが含まれているが動画は再生されず、代わりに「この動画はアダルト向けである」という警告が表示され、「Continue」をクリックするとJavaScriptで書かれたスクリプトへのリンクを含んだ文字列がクリップボードに表示される。この文字列をアドレスバーにペーストするよう表示し、その結果JavaScriptが呼び出される。スクリプトは、あらかじめ用意されたテキストの中からメッセージを作成し、cookie認証を利用して被害者の友人リストに含まれている人物に自動的に送信する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  5. 54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

    54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

ランキングをもっと見る
PageTop