対サイバー攻撃アラートシステム「ダイダロス」の外部展開を開始、組織内から送出される異常な通信を検知(NICT) | ScanNetSecurity
2026.09.17(木)

対サイバー攻撃アラートシステム「ダイダロス」の外部展開を開始、組織内から送出される異常な通信を検知(NICT)

 情報通信研究機構(NICT)は6日、組織内ネットワークにおけるマルウェア感染などを迅速に検知し、警告を発行する対サイバー攻撃アラートシステム「ダイダロス」(DAEDALUS:Direct Alert Environment for Darknet And Livenet Unified Security)の外部展開を開始した。

製品・サービス・業界動向 新製品・新サービス
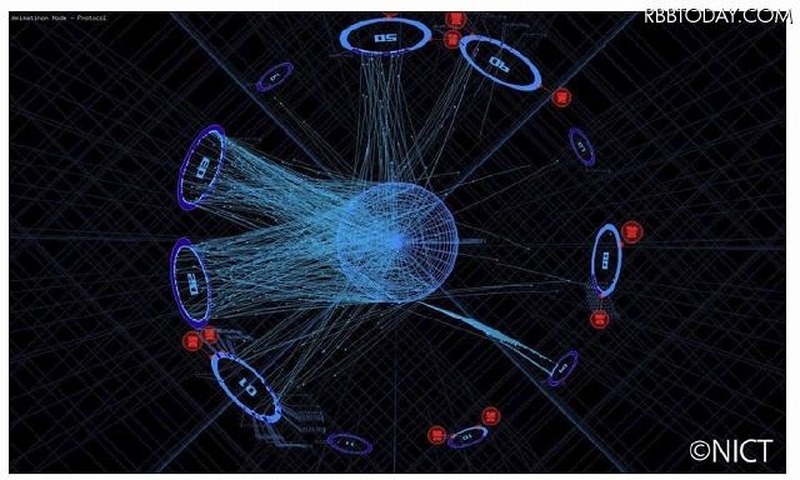
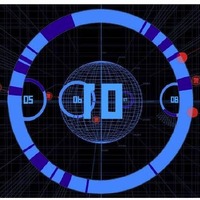
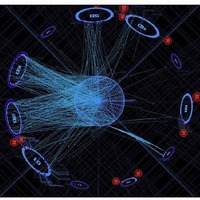
ダイダロスの可視化エンジン(上部からの視点)
ダイダロスの可視化エンジン(上部からの視点) 全 5 枚 拡大写真
 情報通信研究機構(NICT)は6日、組織内ネットワークにおけるマルウェア感染などを迅速に検知し、警告を発行する対サイバー攻撃アラートシステム「ダイダロス」(DAEDALUS:Direct Alert Environment for Darknet And Livenet Unified Security)の外部展開を開始した。

 「ダイダロス」は、NICTが研究開発を進めているインシデント分析システム「nicter(ニクター)」の大規模ダークネット観測網を活用した、対サイバー攻撃アラートシステム。今回、nicterのセンサを設置可能な大学等の教育機関に、ダイダロスアラートを無償で提供する。また、ダイダロスの仕組みを、クルウィット(www.clwit.co.jp)およびディアイティ(www.dit.co.jp)に技術移転し、商用アラートサービス「SiteVisor」を開始する。

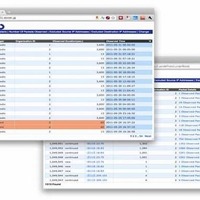
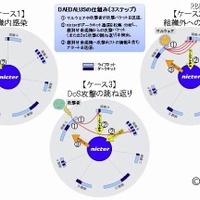
 「ダイダロス」は、日本各地に分散配置されたダークネット観測網を用いて、組織内から送出される異常な通信を検知し、当該組織に対して迅速にアラートを送信する。アラートは、あらかじめ設定されたメールアドレスにXML形式で送信されるほか、Webインターフェイスでもアラートの確認や検索が可能。リモート感染型マルウェアの組織内感染活動(ケース1)、組織外への感染活動(ケース2)、DoS攻撃のバックスキャッタ(ケース3)が観測可能。

NICTの対サイバー攻撃アラートシステム「ダイダロス」、外部展開を開始

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

    大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  4. 保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

    保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

  5. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

ランキングをもっと見る
PageTop