Flameに悪用された証明書を失効するなど、対策の概要を発表(日本マイクロソフト) | ScanNetSecurity
2026.09.30(水)

Flameに悪用された証明書を失効するなど、対策の概要を発表(日本マイクロソフト)

日本マイクロソフトは、「セキュリティ アドバイザリ(2718704)承認されていないデジタル証明書により、なりすましが行われる」に関連し、証明書の失効とWindows Updateについて発表した。

脆弱性と脅威 セキュリティホール・脆弱性
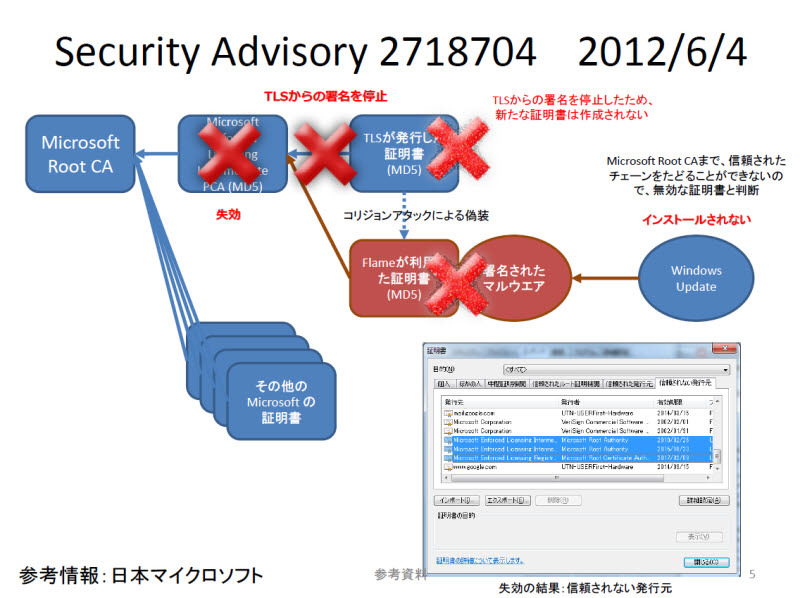
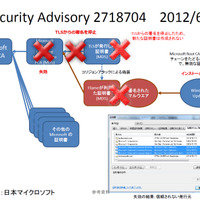
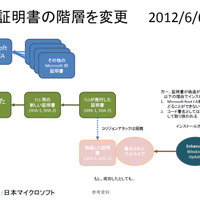
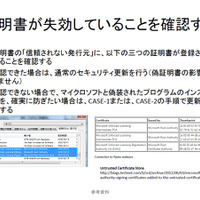
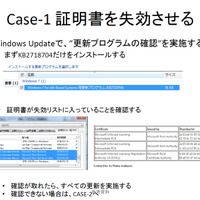
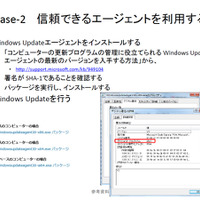
Flameが悪用した問題の概要と、マイクロソフトが実施した対策。
Flameが悪用した問題の概要と、マイクロソフトが実施した対策。 全 5 枚 拡大写真
日本マイクロソフト株式会社は6月13日、同社が6月4日に公開した「セキュリティ アドバイザリ(2718704)承認されていないデジタル証明書により、なりすましが行われる」に関連し、証明書の失効とWindows Updateについて発表した。このアドバイザリには、マイクロソフトの証明書で署名されたサードパーティプログラムが作成できる可能性がある、また正常なWindows Updateサーバから更新が行われていることを保証できないという、Flameに関連する問題を含んでいる。

Flameで利用されたコード署名はコリジョンアタックが行われており、マイクロソフトのルート証明書に関連づけられていた。また、Flameの感染方法のひとつとして、Windows Updateが利用されていた。そこでマイクロソフトでは、TSLに対して問題となったTSL証明書の失効処理を実施するとともに、TSLの署名機能を停止した。さらに、SHA-1、SHA-2を利用したマイクロソフトのルート証明書と分離した新たなTSL証明書を作成した。これによりコード証明に利用されないようにした。あわせてWindows Updateエージェントを修正し、コード署名に利用されない証明書(問題となったTSL証明書)を無効とした。さらに、8月に1,024bit未満のRSA証明書を、より強度の強いものへと変更するという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  2. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  5. 「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

    「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

ランキングをもっと見る
PageTop