Flameに悪用された証明書を失効するなど、対策の概要を発表(日本マイクロソフト) | ScanNetSecurity
2026.10.27(火)

Flameに悪用された証明書を失効するなど、対策の概要を発表(日本マイクロソフト)

日本マイクロソフトは、「セキュリティ アドバイザリ(2718704)承認されていないデジタル証明書により、なりすましが行われる」に関連し、証明書の失効とWindows Updateについて発表した。

脆弱性と脅威 セキュリティホール・脆弱性
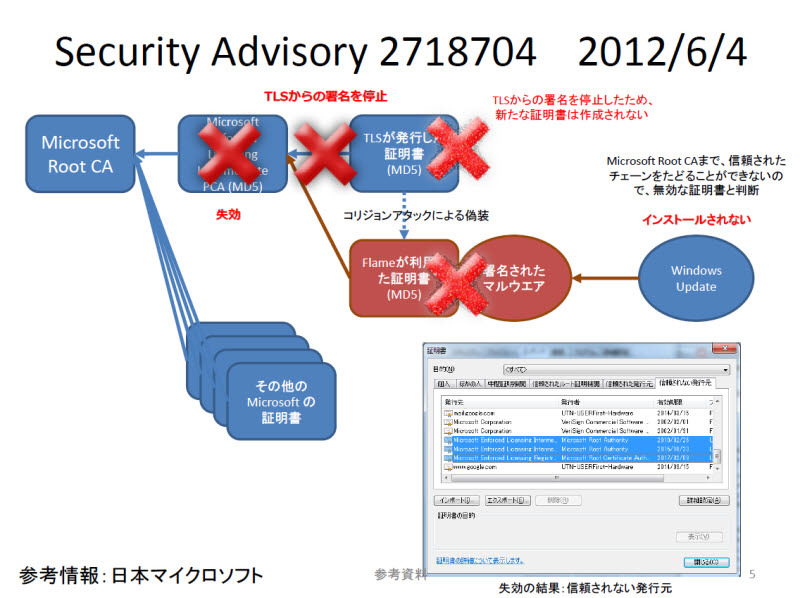
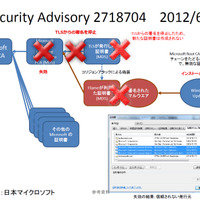
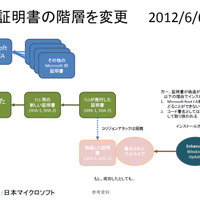
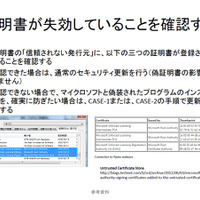
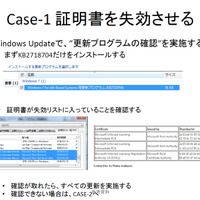
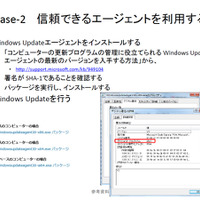
Flameが悪用した問題の概要と、マイクロソフトが実施した対策。
Flameが悪用した問題の概要と、マイクロソフトが実施した対策。 全 5 枚 拡大写真
日本マイクロソフト株式会社は6月13日、同社が6月4日に公開した「セキュリティ アドバイザリ(2718704)承認されていないデジタル証明書により、なりすましが行われる」に関連し、証明書の失効とWindows Updateについて発表した。このアドバイザリには、マイクロソフトの証明書で署名されたサードパーティプログラムが作成できる可能性がある、また正常なWindows Updateサーバから更新が行われていることを保証できないという、Flameに関連する問題を含んでいる。

Flameで利用されたコード署名はコリジョンアタックが行われており、マイクロソフトのルート証明書に関連づけられていた。また、Flameの感染方法のひとつとして、Windows Updateが利用されていた。そこでマイクロソフトでは、TSLに対して問題となったTSL証明書の失効処理を実施するとともに、TSLの署名機能を停止した。さらに、SHA-1、SHA-2を利用したマイクロソフトのルート証明書と分離した新たなTSL証明書を作成した。これによりコード証明に利用されないようにした。あわせてWindows Updateエージェントを修正し、コード署名に利用されない証明書(問題となったTSL証明書)を無効とした。さらに、8月に1,024bit未満のRSA証明書を、より強度の強いものへと変更するという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. 「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

    「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

ランキングをもっと見る
PageTop