セキュリティインシデント体験ツール「ZANSIN」の構築方法について解説 | ScanNetSecurity
2026.11.13(金)

セキュリティインシデント体験ツール「ZANSIN」の構築方法について解説

 NTT西日本株式会社は6月17日、セキュリティインシデント体験ツール「ZANSIN」の構築方法についての解説記事を「NTT WEST Engineers' Blog」で発表した。長谷川喬一氏が執筆している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
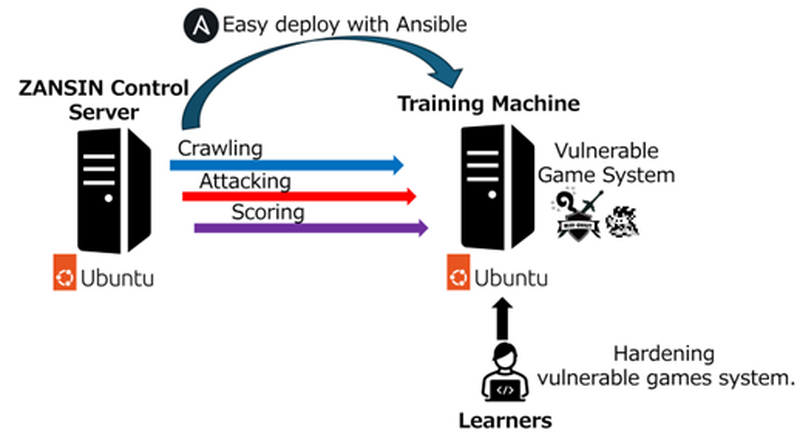
ZANSINの構成
ZANSINの構成 全 1 枚 拡大写真

 NTT西日本株式会社は6月17日、セキュリティインシデント体験ツール「ZANSIN」の構築方法についての解説記事を「NTT WEST Engineers' Blog」で発表した。長谷川喬一氏が執筆している。

 同記事では、セキュリティ業界の有志で運営している「MINI Hardening」コミュニティのメンバーが開発した、サイバー攻撃を想定したインシデント・レスポンスを体験するためのトレーニングツール「ZANSIN」の体験談と、自身で環境を構築する際の手順と注意点をまとめている。

 「ZANSIN」は、サイバー攻撃の攻撃手法やその脅威を体験できるツールで、下記の習得が期待できる。

・実践的なセキュリティ強化スキル
・脆弱性をついた攻撃とその対策方法
・セキュリティ対策の重要性

 「ZANSIN」は Ubuntuで構築されたControlサーバとTrainingサーバの2台で構成され、Trainingサーバには「MINI QUEST」というWeb ゲームが稼働しており、ControlサーバはTrainingサーバに対しサイバー攻撃を行ってくる。利用者はTrainingサーバに潜む脆弱性を特定し、対策を施していくことでサイバー攻撃や不正行為に対して迅速かつ効果的な対応スキルを体験的に学ぶことができる。

 実行される攻撃は、不正ログイン、バックドア設置、ゲームサービス妨害、ゲームのチート行為で、これらの攻撃に対する対策を通してセキュリティ対策スキルを養っていく。

 同記事では、ZANSINの構築方法について、要求スペックや構築手順、事前設定等の詳細や、ZANSINを使ったトレーニングイベントに参加した感想などが掲載されている。

《ScanNetSecurity》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop