MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register) | ScanNetSecurity
2026.09.30(水)

MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register)

Windows Updateは、未許可の証明書が中間者攻撃と結びついた場合にのみだまされる。この問題に対処するため、我々はWindows Updateのインフラを強化し、新たなプロテクションを確実に利用できるための手段も講じている。」

国際 TheRegister
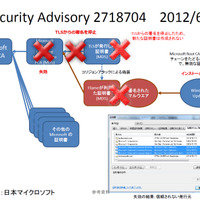
研究者たちがFlameウイルスが、公式なMicrosoftソフトウェアに偽装したアップデートとして、自身を提供することで、PCを感染させることができると発見したことを受け、MicrosoftがWindows Updateシステムを「強化」した。

この高度なワームは、中東のコンピュータに侵入し、先月後半、セキュリティ専門家たちが明るみにするまで、長ければ2年間、拡散し続けた。現在では、同マルウェアが、MicrosoftのTerminal Services Licensingサーバで発見された親鍵のような証明書を使用して悪意あるコードに署名し、Windowsマシンをだましてその実行ファイルをインストールさせようとすることが分かっている…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子)
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  2. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  5. 「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

    「ワンストップジョブサイトくまもと」が改ざん被害、フェイクアラートが表示される状態に

ランキングをもっと見る
PageTop