MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register) | ScanNetSecurity
2026.11.04(水)

MicrosoftがFlameの攻撃から「Windows Update」を強化〜ホットなマルウェアはいかにしてレドモンドに新たな穴を開けたか(The Register)

Windows Updateは、未許可の証明書が中間者攻撃と結びついた場合にのみだまされる。この問題に対処するため、我々はWindows Updateのインフラを強化し、新たなプロテクションを確実に利用できるための手段も講じている。」

国際 TheRegister
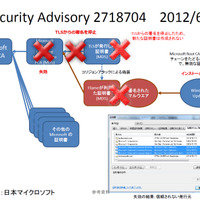
研究者たちがFlameウイルスが、公式なMicrosoftソフトウェアに偽装したアップデートとして、自身を提供することで、PCを感染させることができると発見したことを受け、MicrosoftがWindows Updateシステムを「強化」した。

この高度なワームは、中東のコンピュータに侵入し、先月後半、セキュリティ専門家たちが明るみにするまで、長ければ2年間、拡散し続けた。現在では、同マルウェアが、MicrosoftのTerminal Services Licensingサーバで発見された親鍵のような証明書を使用して悪意あるコードに署名し、Windowsマシンをだましてその実行ファイルをインストールさせようとすることが分かっている…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子)
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. 総務省・警察庁が推し進める詐欺・不正送金対策 DMARC 推進に加え、さまざまな面での官民連携が鍵に ~ JPAAWG 7th General Meetingレポート #04

    総務省・警察庁が推し進める詐欺・不正送金対策 DMARC 推進に加え、さまざまな面での官民連携が鍵に ~ JPAAWG 7th General Meetingレポート #04

  5. デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

    デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

ランキングをもっと見る
PageTop