Oracle Java 7の任意のコードを実行される脆弱性の検証レポートを発表(NTTデータ先端技術) | ScanNetSecurity
2026.10.02(金)

Oracle Java 7の任意のコードを実行される脆弱性の検証レポートを発表(NTTデータ先端技術)

NTTデータ先端技術は、「Oracle Java SE JDK7およびJRE7」の脆弱性により、リモートから任意のコードが実行される脆弱性(CVE-2012-4681)に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
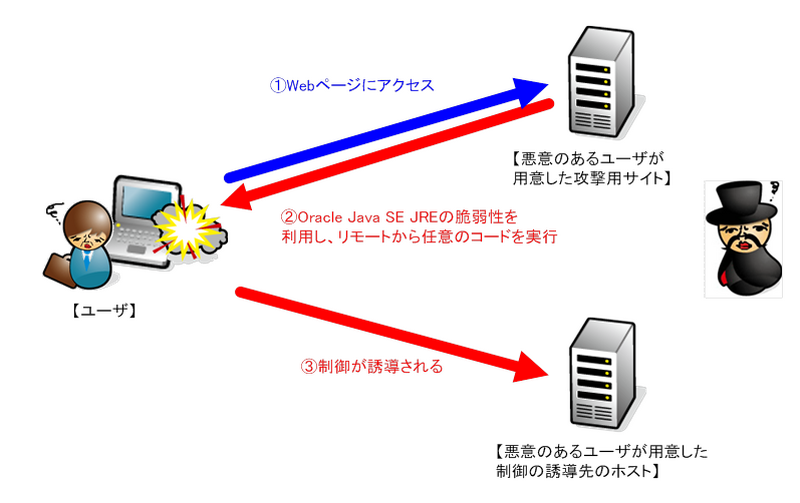
今回の検証イメージ。脆弱性を悪用しシステムを乗っ取る。
今回の検証イメージ。脆弱性を悪用しシステムを乗っ取る。 全 2 枚 拡大写真
NTTデータ先端技術株式会社は8月30日、「Oracle Java SE JDK7およびJRE7」の脆弱性により、リモートから任意のコードが実行される脆弱性(CVE-2012-4681)に関する検証レポートを公開した。本脆弱性は、Javaのサンドボックス機能を制御するセキュリティマネージャクラスを細工したコードにより無効化することで、Javaのセキュリティ機構を迂回されることにより発生するもの。現時点でOracle社から脆弱性への対策、回避策などのアナウンスがなく、また本脆弱性を利用したPoison Ivyを使用した攻撃も観測されていることから、本脆弱性の再現性について検証を実施した。

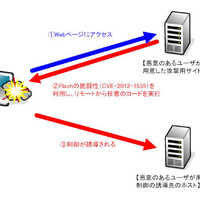
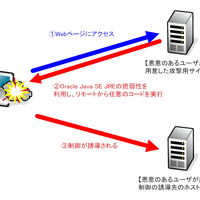
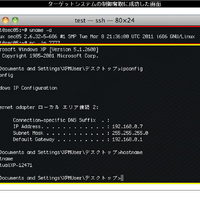
検証は、Windows XP SP3、Java SE JRE 7 Update 6環境で、のInternet Explorer 7、Firefox 14、Google Chrome 21を検証ターゲットシステムとして実施した。ターゲットシステム上で、悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させる。これにより、ターゲットシステムにおいて任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Debian)のターミナル上にターゲットシステム(Windows XP)のプロンプトが表示され、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop