Internet Explorerの任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.10.02(金)

Internet Explorerの任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、「Microsoft Internet Explorer」において発見された、リモートから任意のコードが実行される脆弱性に関する検証レポートを公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
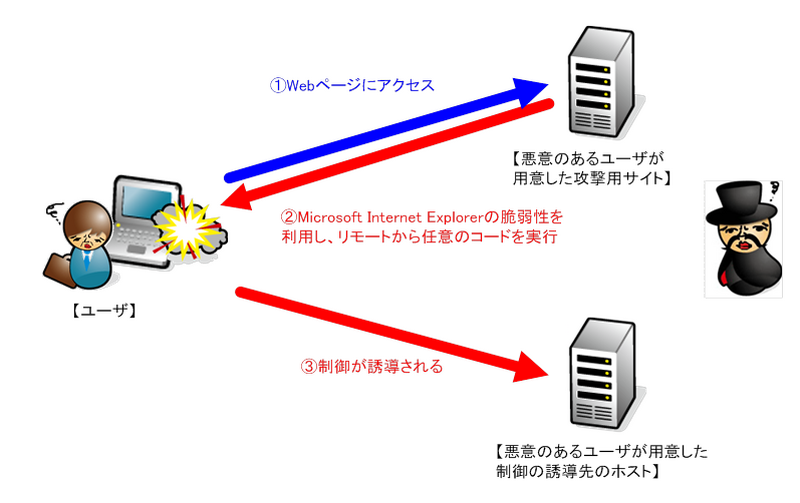
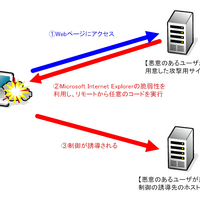
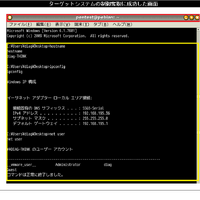
ターゲットシステム上で悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させ、システム上で任意のコードを実行する
ターゲットシステム上で悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させ、システム上で任意のコードを実行する 全 2 枚 拡大写真
NTTデータ先端技術株式会社は9月18日、「Microsoft Internet Explorer」において発見された、リモートから任意のコードが実行される脆弱性に関する検証レポートを公開した。本脆弱性により、Internet ExplorerのCMshtmlEd::Exec関数処理における解放済みメモリの使用により、任意のコードを実行させることが可能となる。9月18日時点においてMicrosoft社から脆弱性への対策、回避策などのアナウンスが公開されているが、本脆弱性を修正するバージョンがリリースされておらず、システムへの影響が大きいことから脆弱性の再現性について検証を行った。

検証は、Microsoft Windows 7 SP1およびInternet Explorer 8、またInternet Explorer 9を検証ターゲットシステムとして実施した。ターゲットシステム上で悪意のあるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させる。それによって、ターゲットシステムにおいて任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Debian)のターミナル上にターゲットシステム(Windows 7)のプロンプトが表示され、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop