研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register) | ScanNetSecurity
2026.10.28(水)

研究者がSamsungのリモートワイプ脆弱性の応急フィックスを提供〜影響を受けた端末でアプリが悪意あるURIをブロック(The Register)

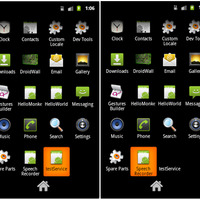
「もし突然、PhoneとTelStopを含むアプリケーション・セレクターが現れたら、何かがTEL URIを実行したと分かる」と、Mullinerは彼のWebサイトで説明する。

国際 TheRegister
Samsungはまだ、最近発見されたリモートワイプ脆弱性で影響を受けるほとんどのスマートフォン向けにパッチを発行していないが、ドイツのセキュリティ研究者が同エクスプロイトをブロックするというアプリをリリースした。

火曜日(編集部註:2012年9月25日)にThe Registerが報告したように、Samsungのダイヤリング・ソフトウェアの欠陥は、ユーザーがダイヤルボタンを押さない場合でも、同社の端末が一部telプロトコルURI(Uniform Resource Identifier)を実行する原因となる。最悪の場合、これはリモート攻撃者が、電話を工場出荷時の状態にリセットするUnstructured Supplementary Service Data(USSD)コードを送信することを可能にし、その過程で全てのデータがワイプされることになる…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子)
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  4. デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

    デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

  5. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

ランキングをもっと見る
PageTop