人気のアプリになりすます「リパッケージ」Androidアプリに注意(アンラボ) | ScanNetSecurity
2026.09.14(月)

人気のアプリになりすます「リパッケージ」Androidアプリに注意(アンラボ)

アンラボは、人気のアプリになりすました「リパッケージ」Androidアプリについて、ブログで注意喚起を発表している。

脆弱性と脅威 脅威動向
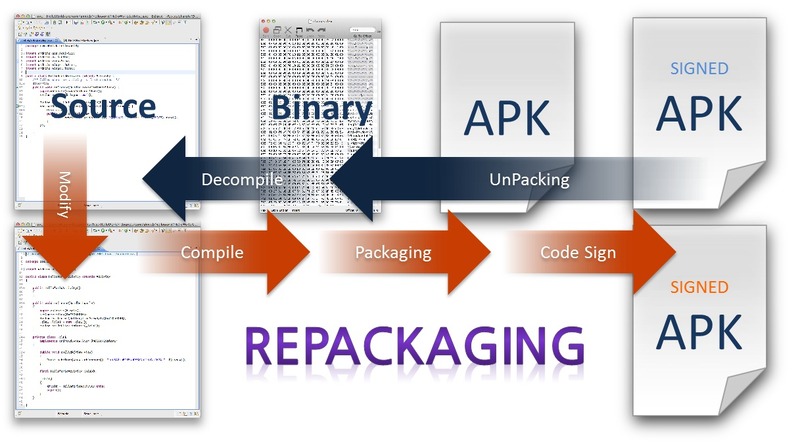
リパッケージは、アプリマーケットで他社が提供しているアプリをリバースエンジニアリングすることで無断で改変し、自社アプリとして配信するといった行為
リパッケージは、アプリマーケットで他社が提供しているアプリをリバースエンジニアリングすることで無断で改変し、自社アプリとして配信するといった行為 全 1 枚 拡大写真
株式会社アンラボは10月15日、人気のアプリになりすました「リパッケージ」Androidアプリについて、ブログで注意喚起を発表している。リパッケージとは、アプリマーケットで他社が提供しているアプリをリバースエンジニアリングすることで無断で改変し、自社アプリとして配信するといった行為のこと。リパッケージには元のアプリの認証書などの変更が必要になるが、Java言語に理解があれば簡単にアプリの改ざんすることができる。このため元のアプリの開発者は防ぐことができない。

こういったリパッケージアプリは2011年に発見され、それ以降Google Playやサードパーティーマーケット、P2Pなどの多様な経路で流通、増加している。同社では対策方法として、「信頼されるマーケット」を利用し、信頼できない経路は避けるよう勧めている。また、リパッケージされたアプリは元のアプリの「アプリ名」と「アプリの製作者の情報」を同一にすることができない。人気があるアプリをダウンロードする際には、注意深く確認することが大事としている。なお、アプリから過度な「権限情報」を要求される場合も、インストールを中断してアプリの情報を確認するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

ランキングをもっと見る
PageTop