Javaで開発されたRATが今後普及する可能性を示唆、対策を推奨(エフセキュアブログ) | ScanNetSecurity
2026.11.10(火)

Javaで開発されたRATが今後普及する可能性を示唆、対策を推奨(エフセキュアブログ)

ラックの岩井博樹氏は、ゲストブロガーとして参加するエフセキュアブログで、Javaで開発されたRAT(Remote Administration Tool:いわゆるトロイの木馬)について紹介している。

脆弱性と脅威 脅威動向
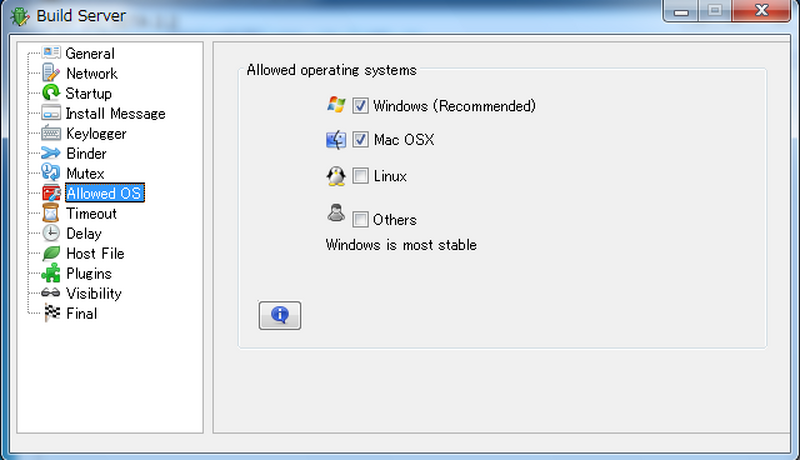
Javaはマルチプラットフォーム対応なので標的となる OS が幅広い
Javaはマルチプラットフォーム対応なので標的となる OS が幅広い 全 2 枚 拡大写真
株式会社ラックの岩井博樹氏は、ゲストブロガーとして参加するエフセキュアブログで10月31日、Javaで開発されたRAT(Remote Administration Tool:いわゆるトロイの木馬)についてブログで紹介している。最近話題の「遠隔操作ウイルス」事件によって、ようやくRATが一般的に認知されてきた。ただし、RAT自体は10年以上前から存在しており、世界中で開発されている。RAT開発者の職業もここ数年で非常に幅広くなっている。岩井氏が2年前、とあるアンダーグラウンド・マーケットでRATの開発者にインタビューしたところ、その開発者は高校生だったという。

誰もがマルウェアを開発できる環境が整いつつある中で、岩井氏はここ数年、Javaで開発されたRATに注目している。その理由の主なものに、「マルチプラットフォーム対応なので標的となるOSが幅広く、近い将来に流行するかもしれないこと」「実行ファイル(EXEやDLL)ではなくJARファイルが利用されること(防御レベルが少々手薄)」「一般のJavaプログラムの実行と区別しにくいこと」を挙げている。これらの理由から、Java RATが近い将来に普及し始める可能性があると指摘している。岩井氏は対策として、OSなどのバックアップ機能を利用する」「ネットワーク・トラフィックからファイルを抽出する」「怪しいと思ったら証拠保全(フォレンジック)を行う」など、検体が抽出しやすい環境を整えておくことを推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  2. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  3. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

  4. 第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス

    第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop