JRE/JDKの既知の脆弱性を悪用する攻撃を確認、ターゲットは国内組織(日本IBM) | ScanNetSecurity
2026.10.27(火)

JRE/JDKの既知の脆弱性を悪用する攻撃を確認、ターゲットは国内組織(日本IBM)

日本IBMは、JRE/JDKの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃を実際に行っているサイトの存在をTokyo SOCにおいて確認したと発表した。

脆弱性と脅威 脅威動向
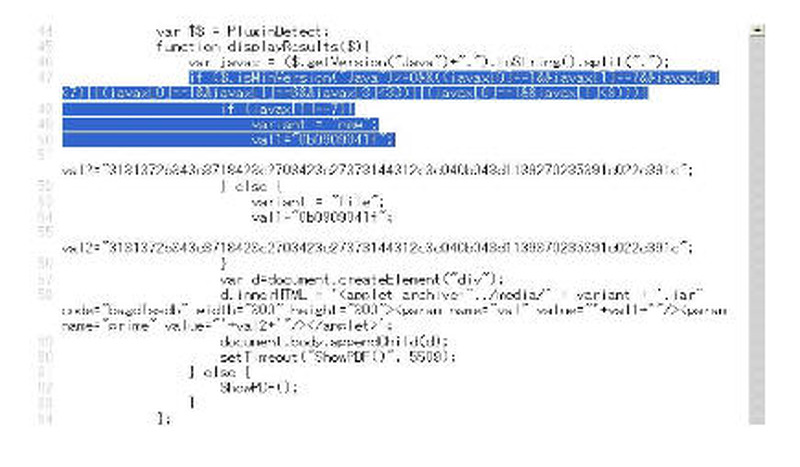
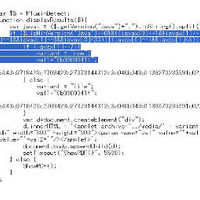
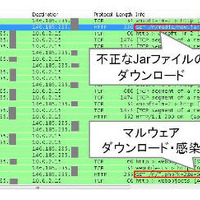
本脆弱性を悪用する不正なJarファイルをダウンロードさせようとする不正なHTMLファイルの一例
本脆弱性を悪用する不正なJarファイルをダウンロードさせようとする不正なHTMLファイルの一例 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は11月12日、JRE/JDKの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃を実際に行っているサイトの存在をTokyo SOCにおいて確認したと発表した。この脆弱性は、2012年10月に脆弱性情報(Oracle Java SE Critical Patch Update Advisory - October 2012)が公開されたもの。確認の結果、攻撃が有効であり、実際にアクセスすることでランサムウェアに感染するリスクがある。

現在のところTokyo SOCでは、国内組織をターゲットにしたこの脆弱性を悪用する攻撃は確認していない。しかし、実際の攻撃がすでに行われていることから、今後インターネット全体に攻撃が広がることが予想されるため、注意が必要としている。攻撃のターゲットとなる脆弱性は「JRE/JDK 7 update 7および、それ以前のバージョン」「JDK/JRE 6 Update 35 およびそれ以前のバージョン」であり、最新バージョンのJRE/JDKでは攻撃の影響を受けることはない。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  3. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  4. オンライン会員サービス「CAPCOM ID」に不正アクセス、全世界合計 11,774,247件のメールアドレス等が漏えい

    オンライン会員サービス「CAPCOM ID」に不正アクセス、全世界合計 11,774,247件のメールアドレス等が漏えい

  5. 「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

    「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

ランキングをもっと見る
PageTop