セキュアなアプリ開発のためのプロセスモデル--統合リスク管理レポート(ラック) | ScanNetSecurity
2026.11.12(木)

セキュアなアプリ開発のためのプロセスモデル--統合リスク管理レポート(ラック)

ラックは、「統合リスク管理レポート vol.06『セキュア開発プロセスモデル実践のすすめ~セキュアなシステム開発のベストプラクティス~』」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
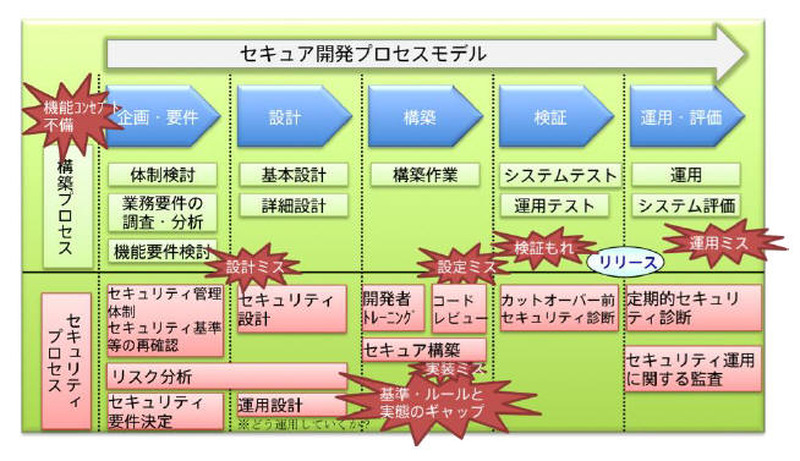
セキュア開発プロセスモデル
セキュア開発プロセスモデル 全 1 枚 拡大写真
株式会社ラックは11月13日、「統合リスク管理レポート vol.06『セキュア開発プロセスモデル実践のすすめ~セキュアなシステム開発のベストプラクティス~』」を公開した。本レポートは、同社のセキュリティコンサルティングチームが、過去の実績と経験を元に「今必要なセキュリティ対策」の在り方をレポートとしてまとめたもの。今回は、確実にセキュアなシステム、アプリケーションを開発するためにはどうしたらよいのか。システム開発プロセスにセキュリティ確保のためのプロセスを埋め込む「セキュア開発プロセスモデル」を示し、この問いに対するひとつの答えを提示している。

セキュア開発プロセスモデルは、要件の問題は要件段階で、設計の問題は設計段階で、実装の問題は実装段階で明らかにすることを基本とするプロセスモデル。、システム開発ライフサイクルの各フェーズ、各プロセスに対し、非機能要件であるセキュリティの確保を目的としたプロセスや、チェックポイントを埋め込むというという考え方に基づいている。レポートでは、構築プロセスを「企画・要件」「設計」「構築」「検証」「運用・評価」のフェーズに分け、それぞれのフェーズに必要となるセキュリティプロセスを対応させている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop