ITセキュリティ予防接種の結果、1/3に危険性--統合リスク管理レポート(ラック) | ScanNetSecurity
2026.10.02(金)

ITセキュリティ予防接種の結果、1/3に危険性--統合リスク管理レポート(ラック)

ラックは、「統合リスク管理レポート vol.03『標的型攻撃に備える擬似メール訓練から見えてきた、今、必要なこと~ITセキュリティ予防接種被験者アンケートから~』」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
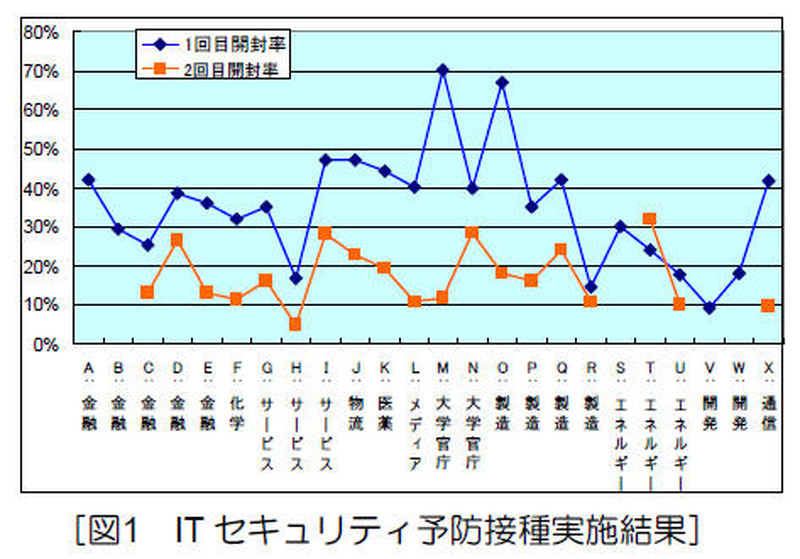
「予防接種」の結果。約1/3の社員職員が標的型攻撃およびウイルスに感染する危険性を秘めている。
「予防接種」の結果。約1/3の社員職員が標的型攻撃およびウイルスに感染する危険性を秘めている。 全 1 枚 拡大写真
株式会社ラックは8月14日、「統合リスク管理レポート vol.03『標的型攻撃に備える擬似メール訓練から見えてきた、今、必要なこと~ITセキュリティ予防接種被験者アンケートから~』」を公開した。本レポートは、同社のセキュリティコンサルティングチームが、過去の実績と経験を元に「今必要なセキュリティ対策」の在り方をレポートとしてまとめたもの。これまで実施した「ITセキュリティ予防接種」の結果を単に評価分析するだけではなく、実際に経験した被験者のアンケートに着目し、実際に何を感じたのか、今後の取り組みにおいて本当に必要なことは何かなどを考察している。ITセキュリティ予防接種は、擬似的な標的型メール送付による体験学習型の訓練プログラム。

ITセキュリティ予防接種を実施した24社(金融系、製造系、サービス系、エネルギー系、大学官庁系、情報通信系、流通系)の結果によると、1回目開封率の平均は36.1%、2回目開封率の平均は16.4%で、ほぼすべての組織で2回目開封率が1回目開封率を下回っている。これにより、約1/3の社員職員が標的型攻撃およびウイルスに感染する危険性を秘めていることが明らかになった。アンケート結果では、「それでも本当に標的型メールを受け取った場合は開封しない自信がない」が約30%、「標的型メールを受け取ったあとの対処がわからない」「添付ファイルさえ開かなければ大丈夫なのか」といった「処理がわからない」が約20%、自社IT部門やセキュリティ推進部門への積極的な提案・提言が約10%となった。レポートでは、従業員の意識と行動、ITの仕組み、組織運営や推進態勢など、個々に「できること」には限界があるため、これらを相互補完する一体的な取り組みが求められているとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop